
CodexSandboxUsers w systemie Windows 11: co to jest i czy należy go usunąć?
Czym jest konto CodexSandboxUsers w systemie Windows 11? Dowiedz się, czym jest, jakie ma funkcje i czy warto je usunąć, aby poprawić wydajność urządzenia. Uzyskaj pełną odpowiedź już teraz!

Najważniejsze rzeczy, które musisz wiedzieć
- Konta użytkowników CodexSandboxUsers, mimo że ich celem jest funkcjonowanie w odizolowanym środowisku, mogą uzyskać szerokie uprawnienia do zapisu w folderach użytkowników (takich jak %USERPROFILE% i OneDrive), a nawet całych dyskach, co może powodować wyświetlanie alertów bezpieczeństwa i potencjalną zmianę istniejących uprawnień.
- Należy usunąć te konta, jeśli nie korzystasz już z Codexu lub chcesz zamknąć szeroki dostęp do folderów, który został im przyznany, pamiętając, że ich usunięcie nie wpłynie na Twoje dane logowania osobistego ani na Twoje konto Microsoft.
- Usunięcie kont CodexSandboxUsers nie powoduje automatycznego usunięcia pozostałych wpisów uprawnień. Wymaga ręcznego czyszczenia przy użyciu poleceń takich jak icacls w odpowiednich folderach, aby mieć pewność, że dostęp zostanie całkowicie usunięty.
Jeśli zauważysz konto CodexSandboxOffline أو CodexSandboxOnline Na urządzeniu działającym w systemie Windows 11Należy pamiętać, że zostało ono utworzone za pomocą narzędzia wiersza poleceń OpenAI Codex. Oba konta należą do grupy lokalnej o nazwie CodexSandboxUsersCodex wykorzystuje je do uruchamiania poleceń proxy w odizolowanym środowisku (piaskownicy) zamiast uruchamiania ich na własnym koncie.
Szybka odpowiedź: Te konta są legalne i nie zawierają złośliwego oprogramowania. Możesz je bezpiecznie zachować, jeśli korzystasz z Codex. Jeśli usuniesz Codex lub nie chcesz już korzystać z jego środowiska testowego Windows, usuń obu użytkowników za pomocą polecenia. net user CodexSandboxOffline /delete و net user CodexSandboxOnline /deleteNastępnie usuń grupę za pomocą net localgroup CodexSandboxUsers /deleteNastępnie wyczyść wszelkie pozostałe uprawnienia folderu za pomocą icacls.
Czym są konta Sandbox Codex?
Narzędzie Codex CLI można wykorzystać w systemie Windows Pierwotne ustawienie umożliwiało eksperymentalny system plików i sieć w środowisku testowym. W tym celu przydzielano dwóm lokalnym kontom Windows losowe hasła i umieszczano je w grupie. CodexSandboxUsersCelem tego projektu jest uruchamianie poleceń proxy pod tymi ograniczonymi tożsamościami, co zmniejsza potrzebę ręcznego zatwierdzania Kodeksu, a jednocześnie określa, do czego polecenie może uzyskać dostęp.
| Element | szczegóły |
|---|---|
| Nazwy kont | CodexSandboxOffline، CodexSandboxOnline |
| Grupa lokalna | CodexSandboxUsers |
| Stworzone przez | Rozszerzenie Codex CLI i Codex IDE w systemie Windows |
| cel | Uruchamianie poleceń proxy w środowisku piaskownicy z ograniczonymi uprawnieniami |
| Hasła | Są one generowane losowo podczas konfiguracji |
Te same obliczenia pojawiają się niezależnie od tego, czy używasz interfejsu wiersza poleceń (CLI), czy rozszerzenia zintegrowanego środowiska programistycznego (IDE), ponieważ rozszerzenie pobiera wstępnie skompilowane pliki binarne, które zachowują się w ten sam sposób w różnych środowiskach. codex-windows-sandbox.exe.
Dlaczego te konta mają dostęp do Twoich folderów użytkownika?
To środowisko sandbox przyznaje kontom dostęp do zapisu w folderze projektu, w którym działa Codex. Problemem wielu użytkowników jest to, że konfiguracja przypisuje uprawnienia również do szerszego profilu. Gdy główny katalog zapisu obszaru roboczego jest… %USERPROFILE%Codex może rozszerzyć to o górne podfoldery profilu, takie jak: onedrive AppData, Dokumenty, Pobrane i Pulpit; w niektórych raportach sięgało to nawet drzewa. C:Users<USER> Cały dysk lub nawet dysk główny, taki jak D:.
W systemach z włączonym kontrolowanym dostępem do folderów, takie zachowanie powoduje wyświetlanie strumienia powiadomień bezpieczeństwa systemu Windows , gdy Codex próbuje odczytać pliki za pośrednictwem profilu. W co najmniej jednym przypadku dodanie konta sandbox do katalogu głównego dysku spowodowało również usunięcie innych istniejących uprawnień z tego dysku.
Ogłoszenie: Usunięcie tych kont nie powoduje automatycznego usunięcia pozostawionych przez nie wpisów uprawnień. Stare wpisy kontroli dostępu (SID) mogą pozostać. CodexSandboxUsers Uprawnienia folderów po odinstalowaniu Codexu potwierdzają, jak ważne jest ręczne czyszczenie.
Czy warto usuwać konta CodexSandboxUsers?
Zachowaj te konta, jeśli aktywnie korzystasz z Codex na tym urządzeniu, ponieważ środowisko piaskownicy jest od nich zależne. Usuń je, jeśli nie korzystasz już z Codex, celowo wyłączysz piaskownicę lub chcesz cofnąć szeroki dostęp do folderów, który został im przyznany. Nie są one powiązane z Twoim kontem Microsoft i ich usunięcie nie wpłynie na Twoje logowanie.
Jak usunąć konta i wyczyścić uprawnienia
Najpierw zaloguj się na swoje konto administratora. Upewnij się, że jesteś administratorem w sekcji „Konta użytkowników” w Panelu sterowania i rozważ utworzenie drugiego lokalnego konta administratora jako zabezpieczenia przed wprowadzeniem jakichkolwiek zmian.
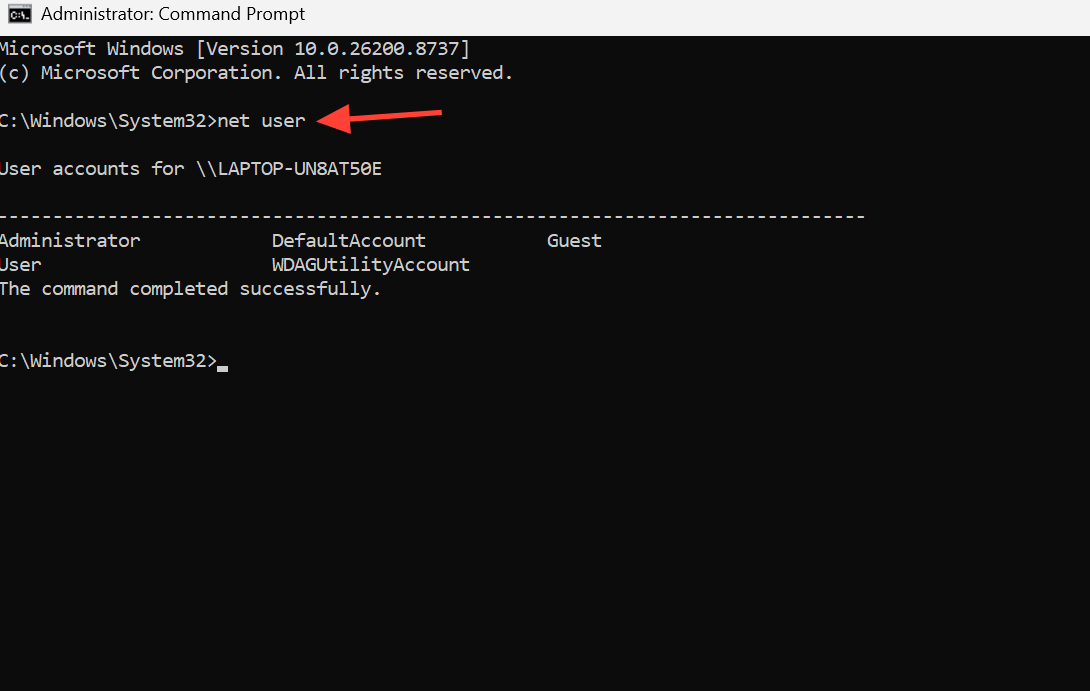
1. Otwórz program PowerShell lub wiersz poleceń z uprawnieniami administratora i uruchom polecenie net user Aby wyświetlić wszystkie konta lokalne. Upewnij się, że są widoczne. CodexSandboxOffline و CodexSandboxOnline Przed usunięciem czegokolwiek.
2. Usuń oba konta w środowisku izolowanym za pomocą klawisza Delete. System Windows nie usunie aktualnie używanego konta, dlatego najpierw zamknij wszystkie aktywne sesje Kodeksu.
net user CodexSandboxOffline /delete
net user CodexSandboxOnline /delete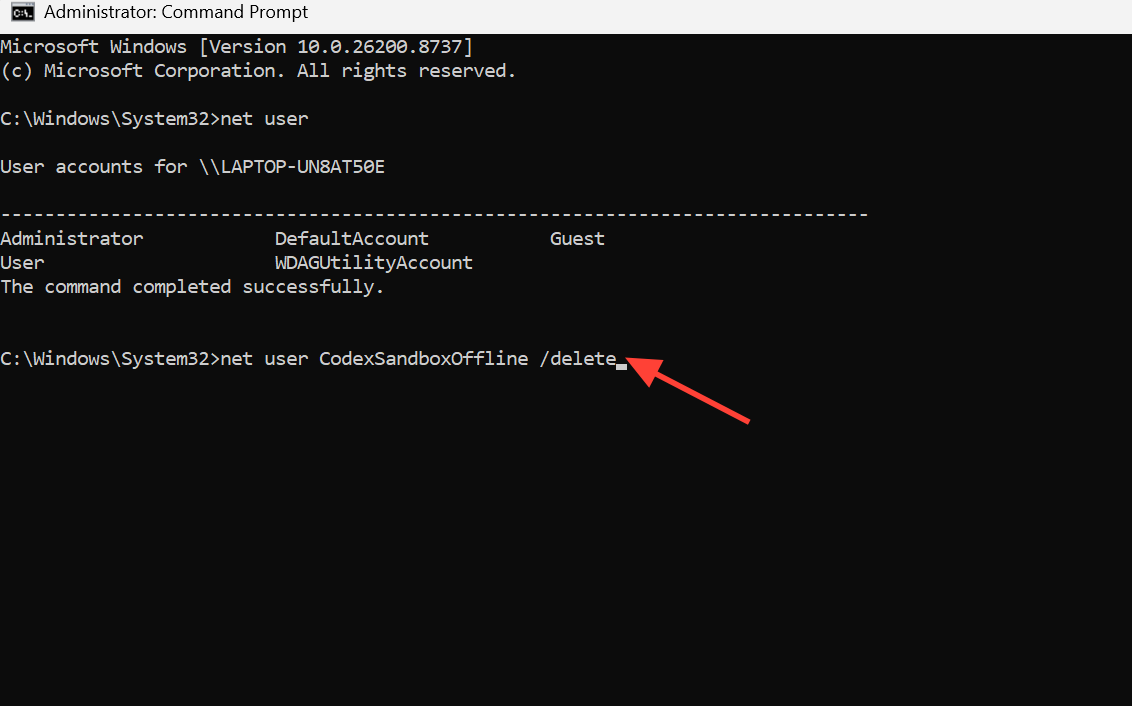
3. Usuń grupę lokalną, aby mieć pewność, że żadne członkostwo nie pozostanie puste.
net localgroup CodexSandboxUsers /delete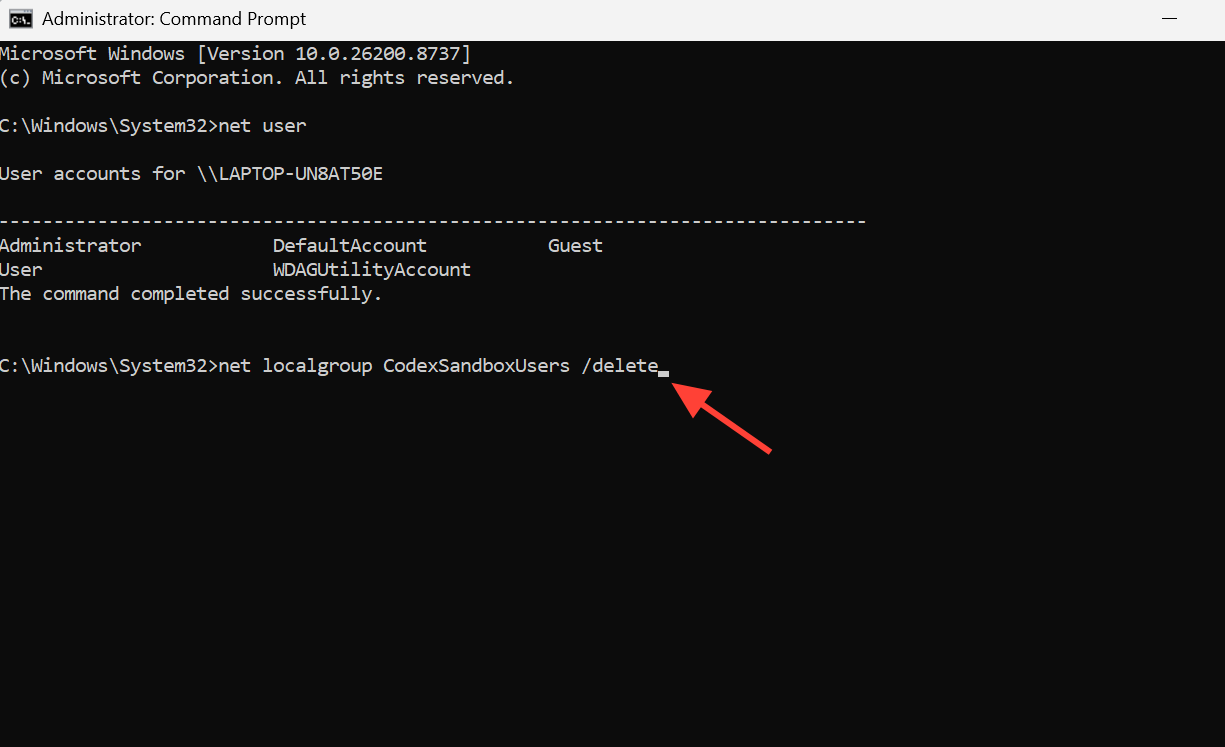
4. Wyczyść wszelkie pozostałe wpisy uprawnień. Użyj polecenia icacls Uprawnienia te zostały nadane wszystkim folderom, w tym katalogowi profilu i każdemu dyskowi głównemu, którego dotyczą. Ta czynność usuwa wpisy w piaskownicy, zachowując jednocześnie normalny dostęp.
icacls "%USERPROFILE%" /remove:g CodexSandboxUsers /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOffline /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOnline /T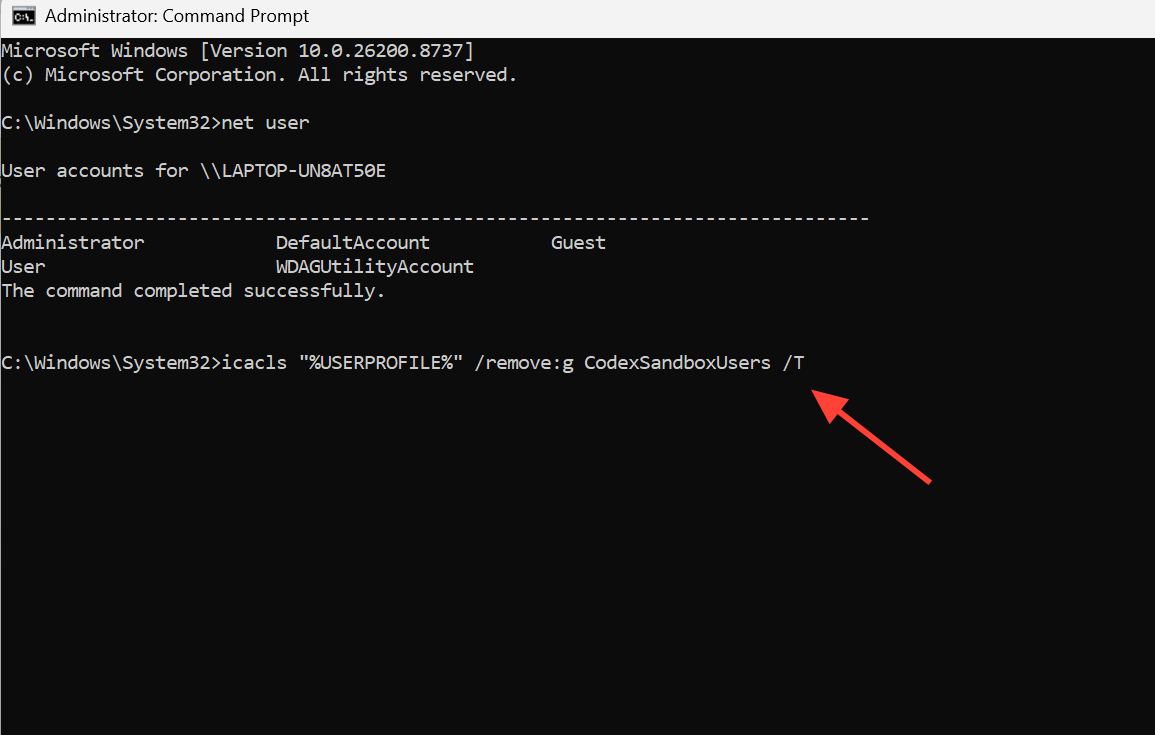
Jak można mieć pewność, że proces usuwania zakończy się sukcesem?
Aby mieć pewność, że konta CodexSandboxUsers i ich uprawnienia zostały pomyślnie usunięte, uruchom polecenie ponownie. net userŻaden z nich nie powinien się pojawić CodexSandboxOffline أو CodexSandboxOnline Na liście i sprawa nie powinna być wyświetlana net localgroup Teraz CodexSandboxUsers. gdyby tak było Kontrolowany dostęp do folderów (Kontrolowany dostęp do folderów) przytłacza Cię alertami, a powiadomienia te powinny przestać się pojawiać, gdy tylko konta i ich uprawnienia znikną.
Nadal Fundusz Ochrony (piaskownica) to szybko rozwijająca się funkcja, a jej klucze konfiguracyjne zmieniały się z czasem w zależności od marki. experimental_windows_sandbox Wczesne podejście do sytuacji windows.sandbox Przykłady obejmują podniesione i niepodniesione uprawnienia. Jeśli planujesz nadal korzystać z Codex w systemie Windows, zapoznaj się z aktualnym zachowaniem środowiska testowego w oficjalnej dokumentacji [Nazwa firmy/Stanowisko]. Kodeks w systemie Windows Przed ponownym włączeniem należy unikać nadawania uprawnienia głównego zapisu obszarowi roboczemu dla całego profilu użytkownika.
Możliwość dodawania komentarzy nie jest dostępna.