
Rozwiąż zdarzenie o identyfikatorze 1129 w zasadach grupy: Brak połączenia z kontrolerem domeny
Czy występuje zdarzenie zasad grupy o identyfikatorze 1129? Rozwiąż problem z łącznością sieciową z kontrolerem domeny i przywróć płynność działania swojej firmy. Zacznij naprawiać problem już teraz!

Najważniejsze rzeczy, które musisz wiedzieć
- Błąd zdarzenia o identyfikatorze 1129 jest często spowodowany blokadą portu TCP LDAP 389 pomiędzy klientem a kontrolerem zakresu. Można to potwierdzić, testując bezpośrednie połączenie portu za pomocą polecenia Test-NetConnection.
- Aby rozwiązać problem błędu 1129 pojawiającego się tylko podczas uruchamiania, włącz opcję „Zawsze czekaj na sieć podczas uruchamiania komputera i logowania” w ustawieniach zasad grupy lub dodaj wartość GpNetworkStartTimeoutPolicyValue do rejestru, aby opóźnić przetwarzanie zasad.
- Po zastosowaniu poprawek użyj polecenia gpupdate /force i sprawdź dziennik zdarzeń systemowych, aby upewnić się, że błąd 1129 zniknął i pojawił się wpis informujący o powodzeniu operacji. Pamiętaj, że zdarzenia takie jak 1058, 1030 i 1055 często wskazują na ten sam podstawowy problem.
Gdy klient systemu Windows nie może uzyskać dostępu do kontrolera domeny podczas przetwarzania zasad grupy, rejestruje zdarzenie o identyfikatorze 1129 i wyświetla znany komunikat: „Przetwarzanie zasad grupy nie powiodło się, ponieważ nie ma połączenia sieciowego z kontrolerem domeny”. Zasady komputera przestają być stosowane, a wykonanie polecenia zostaje zgłoszone. gpupdate Jeśli chodzi o brak możliwości aktualizacji zasad komputera, zasady użytkownika mogą nadal działać prawidłowo, dlatego problem często znika, dopóki nie zostanie odrzucona aplikacja nowego obiektu zasad grupy (GPO).
Szybka odpowiedź: Upewnij się, że klient ma dostęp do kontrolera zakresu i że port LDAP jest otwarty. Uruchom następujące dwa polecenia. nltest /dsgetdc:yourdomain.com و Test-NetConnection DC01 -port 389Jeśli port 389 jest zablokowany lub kontroler zakresu jest niedostępny, włącz dostęp LDAP/sieciowy. Jeśli błąd występuje tylko podczas uruchamiania, włącz tę opcję. Zawsze czekaj na sieć podczas uruchamiania komputera i logowania.
Co jest przyczyną pojawienia się zdarzenia o identyfikatorze 1129?
Błąd zdarzenia o identyfikatorze 1129 występuje, gdy usługa zasad grupy nie może nawiązać niezbędnego połączenia z kontrolerem domeny podczas przetwarzania. Najczęstszą przyczyną jest zablokowane połączenie z LDAP przez port TCP 389, uniemożliwiające klientowi połączenie z usługą Active Directory. Komunikat jest jednak ogólny i kilka innych przyczyn może prowadzić do tego samego błędu.
- Port LDAP 389 (lub 636 w przypadku protokołu LDAPS) jest blokowany przez zaporę sieciową lub zasady sieciowe pomiędzy klientem a kontrolerem domeny.
- W momencie uruchomienia zasad kontroler domeny jest offline lub niedostępny.
- Karta sieciowa nie jest w pełni gotowa, gdy podczas rozruchu włączane są zasady grupy, dlatego klient próbuje wykonać przetwarzanie przed nawiązaniem połączenia.
- Usługa DNS nie może zlokalizować kontrolera domeny, więc zasady grupy nie mają z czym się skojarzyć, co może powodować problemy z łącznością.
Uwaga: Sam komunikat wskazuje, że problem może być przejściowy. Jeśli klient napotka ten błąd raz, a wkrótce potem problem się rozwiąże, nie jest konieczne żadne działanie. Powtarzające się awarie trwające kilka godzin wymagają dokładniejszego zbadania, zwłaszcza jeśli występują problemy takie jak niedziałający Hinge lub Spotify na komputerze.
Potwierdzenie możliwości dostępu klienta do kontrolera zasięgu
1. Sprawdź podstawową dostępność i zlokalizuj kontroler domeny. Przetestuj połączenie z domeną (ping), a następnie zapytaj klienta, który kontroler domeny jest w stanie znaleźć. Oba testy powinny zwrócić poprawny wynik; w przeciwnym razie mogą wystąpić problemy z przyciskiem strzałki w programie Excel lub inne.
ping yourdomain.name

nltest /dsgetdc:yourdomain.com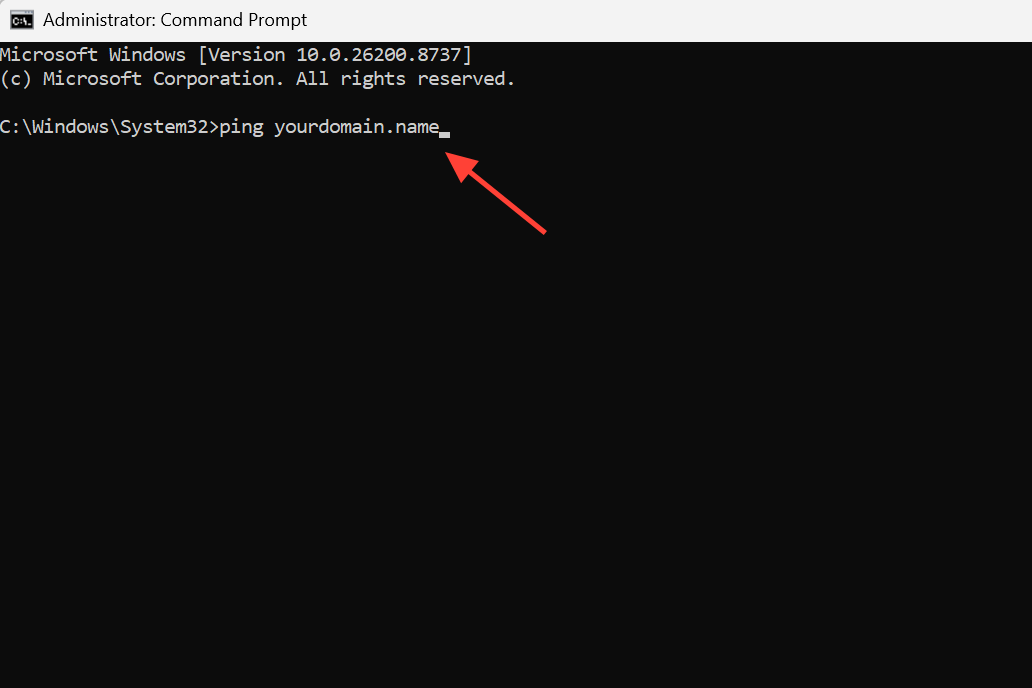
2. Przetestuj bezpośrednio LDAP. Wynik testu portu powinien pokazać TcpTestSucceeded : TrueJeśli wynik FalseOznacza to, że port jest zablokowany lub kontroler zasięgu (DC) nie nasłuchuje. Podstawowa przyczyna problemu.
Test-NetConnection DC01 -port 389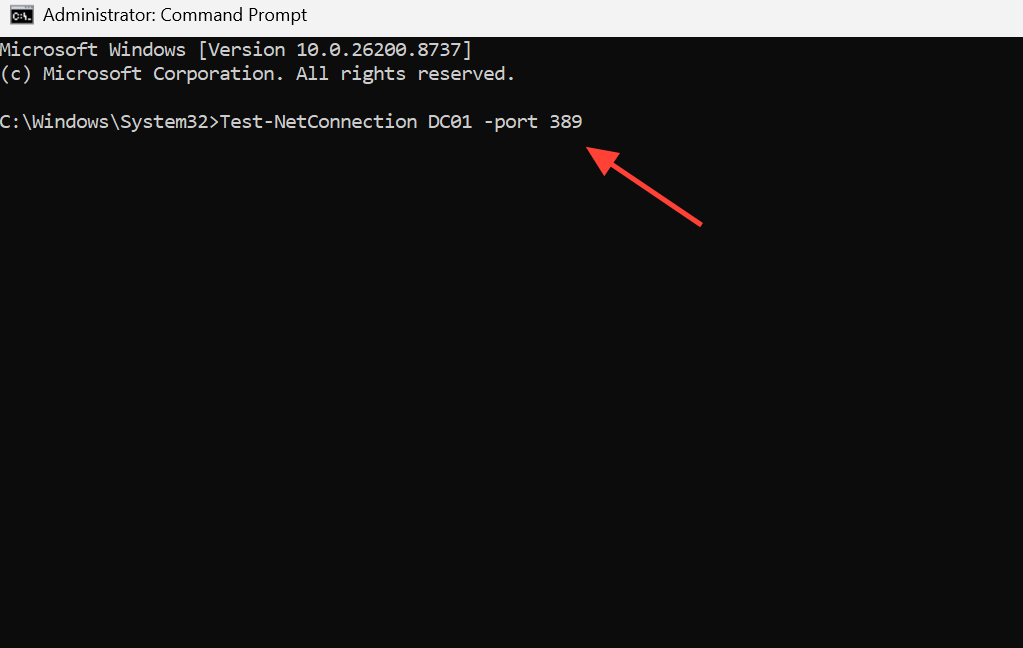
Podczas włączania protokołu LDAPS na kontrolerze zakresu należy używać portu 636 zamiast 389.
3. Upewnij się, że proces wiązania działa prawidłowo. Uruchom ldp.exe Na urządzeniu klienckim wybierz Przyłącze
Wprowadź nazwę kontrolera zasięgu (DC), a następnie kliknij Skontaktuj sięBłąd połączenia potwierdza, że kontroler zakresu (DC) nie jest połączony z internetem lub jest blokowany przez zaporę sieciową, a nie jest to problem związany z polityką po stronie klienta.
Jak naprawić zablokowany LDAP lub niedostępny kontroler zakresu
Jeśli test portu zakończy się niepowodzeniem, rozwiązanie leży w ścieżce sieciowej , a nie w urządzeniu klienckim. Otwórz port TCP 389 (lub 636 w przypadku korzystania z protokołu LDAPS) między podsiecią klienta a kontrolerami domeny na dowolnej zaporze sieciowej, urządzeniu zabezpieczającym lub regule hosta znajdującej się między nimi. Po otwarciu ścieżki można ukończyć proces wiązania zależny od zasad grupy.
Jeśli wyszukiwanie się nie powiedzie, potraktuj problem jako problem z dostępnością DNS lub kontrolera domeny (DC). Wyczyść pamięć podręczną resolvera , sprawdź, czy klient wskazuje prawidłowe serwery DNS i upewnij się, że kontroler domeny jest połączony z internetem przed ponowną próbą.
ipconfig /flushdns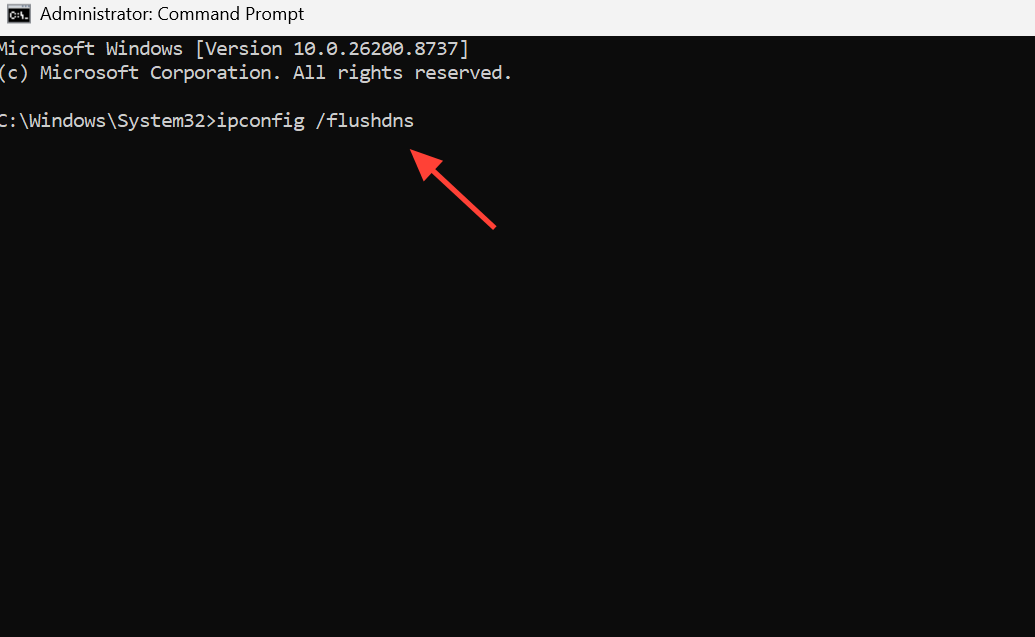
Naprawianie błędu zdarzenia o identyfikatorze 1129, który pojawia się tylko podczas uruchamiania
Wyraźny schemat pojawia się w urządzeniach, które rejestrują błąd zdarzenia o identyfikatorze 1129 podczas uruchamiania, ale później działają normalnie. Dzieje się tak, ponieważ połączenie sieciowe po prostu nie jest gotowe, gdy komputer próbuje zastosować zasady, co skutkuje nieudaną pierwszą próbą i pomyślną kolejną aktualizacją. To rozwiązanie wymusza na urządzeniu oczekiwanie na pełne połączenie sieciowe przed zastosowaniem zasad komputera.
1. Otwórz Konsola zarządzania zasadami grupy (gpmc.msc) i edytuj obiekt zasad grupy (GPO) skojarzony z jednostką organizacyjną (OU) zawierającą komputery, których to dotyczy, lub utwórz nowy obiekt.
2. Przejdź do Konfiguracja komputera > Szablony administracyjne > System > Logowanie.
3. Włącz opcję „Zawsze czekaj na sieć podczas uruchamiania i logowania komputera” . Opóźni to przetwarzanie zasad do momentu, aż połączenie sieciowe stanie się dostępne.
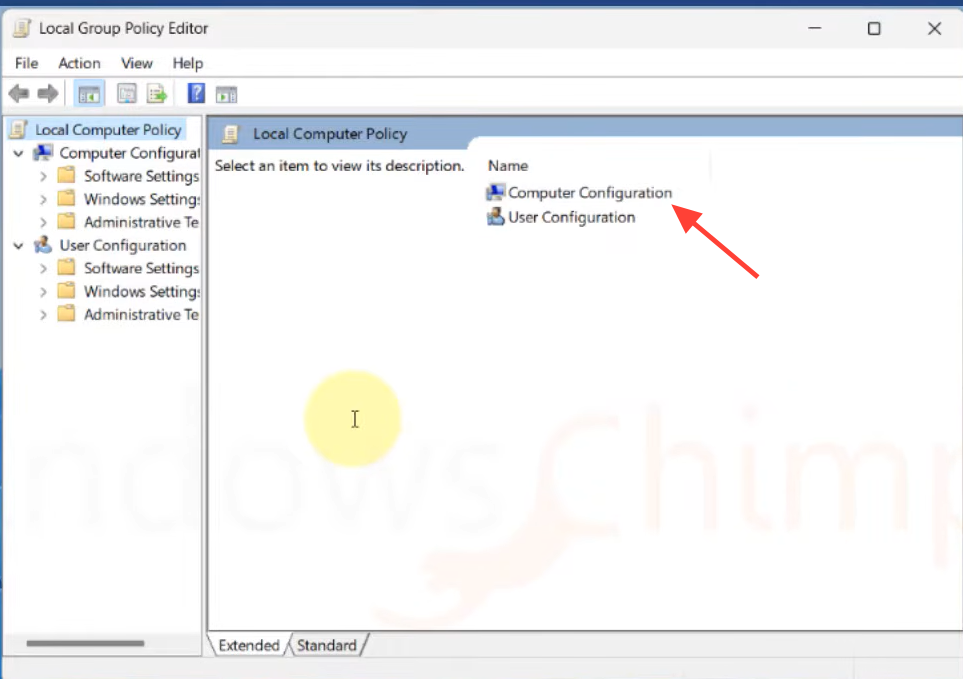
Niektóre sterowniki kart sieciowych ignorują tę zasadę. W takich przypadkach można dodać opóźnienie uruchamiania bezpośrednio w rejestrze. Wartość podana poniżej określa 60-sekundowy czas oczekiwania (3C w systemie szesnastkowym).
[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon]

"GpNetworkStartTimeoutPolicyValue"=dword:0000003c
Uwaga: Nieprawidłowa modyfikacja rejestru może prowadzić do poważnych problemów. Przed wprowadzeniem jakichkolwiek zmian należy wykonać kopię zapasową rejestru.
Potwierdzenie sukcesu reformy
Po otwarciu portu, przywróceniu dostępu do kontrolera zasięgu (DC) lub zastosowaniu opóźnienia uruchamiania, wymuś aktualizację, a następnie ponownie sprawdź wynik.
gpupdate /force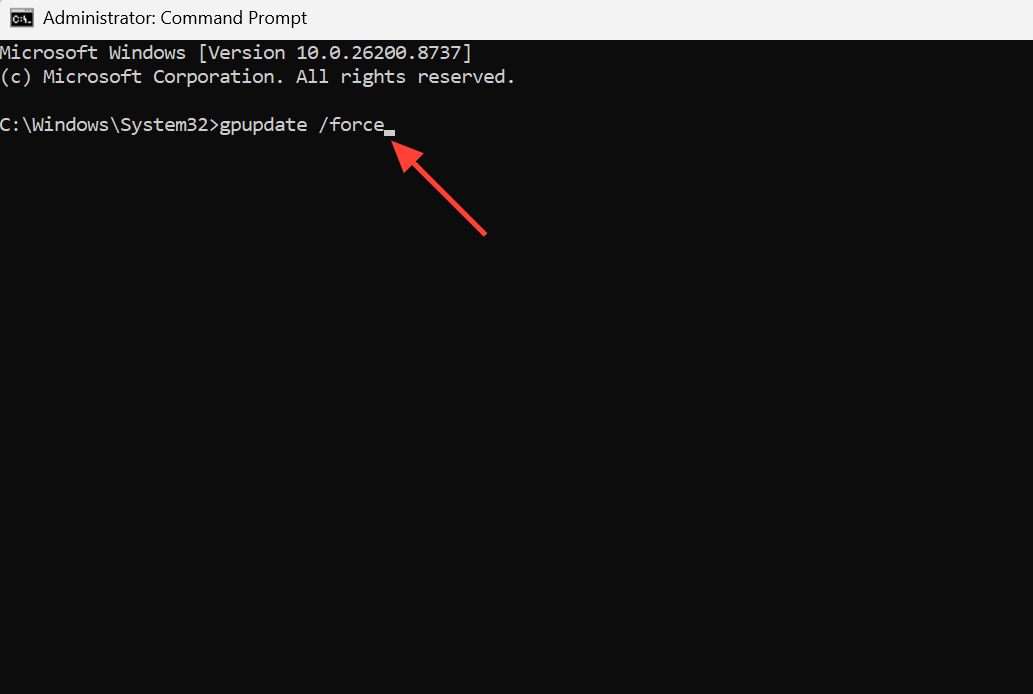
Pomyślne wykonanie oznacza, że zarówno polityka użytkownika, jak i polityka komputera zostały zaktualizowane. W dzienniku zdarzeń systemowych nie powinien już pojawiać się błąd o identyfikatorze zdarzenia 1129, a zamiast niego wpis potwierdzający, że urządzenie uzyskało dostęp do kontrolera domeny i przetworzyło politykę grupy. Aby uzyskać pełne zestawienie wdrożonych i odrzuconych zasad, wygeneruj raport z wynikami.
gpresult /h report.html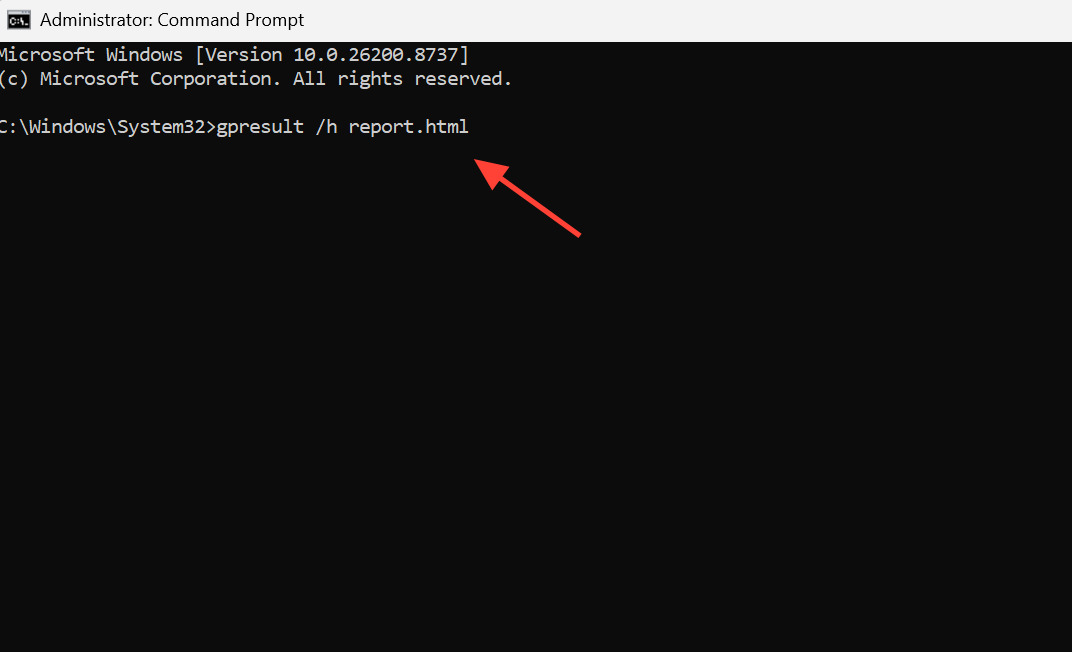
Raport wyświetla obiekty zasad grupy (GPO), które zostały zastosowane, i wskazuje punkt, w którym przetwarzanie zostało zatrzymane. Jeśli docelowy obiekt zasad grupy pojawia się teraz w obszarze zastosowanych zasad i nie wyświetla już statusu awarii komponentu, błąd został rozwiązany. Aby szybko wyświetlić widok wiersza poleceń, uruchom polecenie. gpresult /r.
Wydarzenia kontaktowe, podejście grupowe, powiązane
Zdarzenie o identyfikatorze 1129 zazwyczaj nie występuje samo; gdy łączność sieciowa lub rozpoznawanie nazw jest niestabilne, inne powiązane zdarzenia wskazują na ten sam podstawowy problem, pomagając potwierdzić diagnozę.
| Identyfikator zdarzenia | znaczenie |
|---|---|
| 1129 | Próba grupowa nie powiodła się, ponieważ nie było połączenia sieciowego z kontrolerem zasięgu (DC). |
| 1058 | System Windows nie mógł odczytać pliku gpt.ini z udziału SYSVOL kontrolera zakresu (DC). |
| 1030 | System Windows nie mógł pobrać nowych ustawień zasad grupy, co jest problemem często pojawiającym się wraz z błędem 1058. |
| 1055 | System Windows nie mógł rozpoznać nazwy komputera z powodu błędu rozpoznawania nazwy lub opóźnienia replikacji usługi Active Directory (AD). |
Jeśli widzisz zdarzenie o identyfikatorze 1055 lub NETLOGON 5719 ( Brak dostępnych serwerów logowania ) w tym samym czasie, oznacza to, że połączenie sieciowe jest opóźnione lub serwer DNS nie może znaleźć kontrolera domeny (DC). Są to te same przyczyny, które powodują zdarzenie o identyfikatorze 1129 podczas uruchamiania, więc rozwiązanie problemu opóźnienia połączenia sieciowego i wykonanie wspomnianych powyżej sprawdzeń DNS zazwyczaj rozwiązuje wszystkie te problemy.
Możliwość dodawania komentarzy nie jest dostępna.