
Krytyczne ostrzeżenie bezpieczeństwa od Google: oszustwo czy rzeczywistość?
Użytkownicy otrzymują od Google e-maile z ważnymi alertami bezpieczeństwa, gdy na ich kontach zostanie wykryta podejrzana lub niepożądana aktywność.
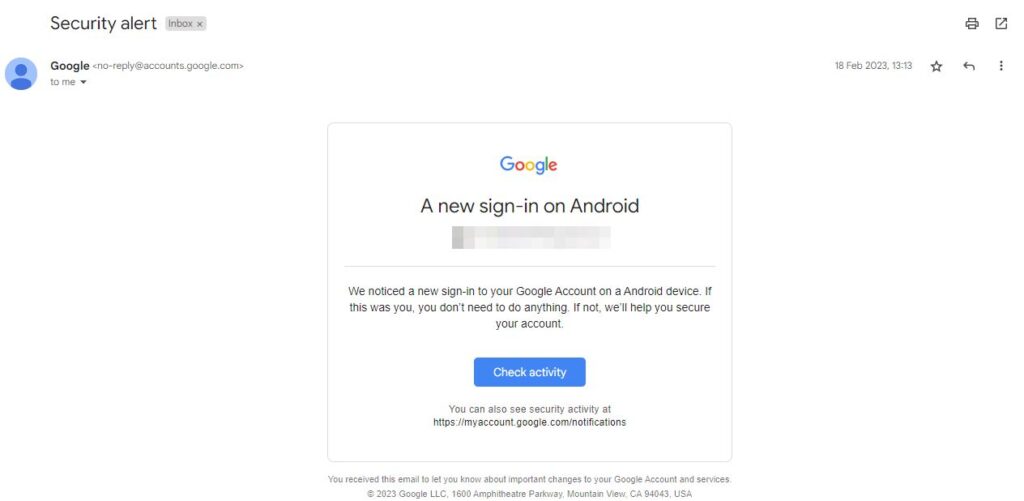
Może to być spowodowane próbą zalogowania się na Twoje konto lub nietypową liczbą wiadomości e-mail wysyłanych jednocześnie. Możesz również otrzymać tę wiadomość po zalogowaniu się do Gmaila z nowego urządzenia.
Teraz oszuści mogą utworzyć ten sam e-mail i wysłać go do Ciebie. W e-mailu zostaniesz poproszony o podjęcie działań, ponieważ Twoje konto jest zagrożone. Po kliknięciu tego linku i wpisaniu danych logowania, Twoje konto zostanie przejęte.
Dlatego ważne jest, aby umieć odróżnić prawdziwą wiadomość e-mail od fałszywego ostrzeżenia bezpieczeństwa.
Najpierw wyjaśnię kryteria, które należy sprawdzić, aby odróżnić autentyczne wiadomości e-mail. Po drugie, pokażę, jak rozpoznać, czy wiadomość pochodzi od Google, czy od oszusta. Na koniec zamieszczę sekcję dla osób, które padły ofiarą oszustwa, i podam im kroki, jakie mogą podjąć.
Jak odróżnić prawdziwy e-mail od fałszywego alertu bezpieczeństwa?
Aby sprawdzić autentyczność wiadomości e-mail, należy sprawdzić cztery szczegóły. Jeśli te elementy wydają się podejrzane, wiadomość prawdopodobnie jest fałszywa.
1. Zweryfikuj adres e-mail nadawcy
Wiadomość e-mail, którą otrzymasz od Google, będzie zawierała następujący adres e-mail:
no-reply@accounts.google.com
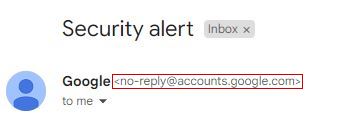
Jeśli tak nie jest, istnieje duże prawdopodobieństwo, że wiadomość e-mail wysłał oszust.
Ale to nie koniec. Oszuści mogą również podszywać się pod e-maile, udając, że wiadomość faktycznie pochodzi z Google. Jest to powszechna praktyka w atakach phishingowych i utrudnia wykrycie fałszywego e-maila.
Dlatego też, aby mieć absolutną pewność, że komunikat Google Critical Security Alert jest prawdziwy, należy wykonać pozostałe dwa kroki.
2. Sprawdź nagłówek wiadomości e-mail
Nagłówki wiadomości e-mail zazwyczaj zawierają zarówno adres „Wysłano przez”, jak i „Podpisano przez”. Gdy otrzymasz wiadomość e-mail z pytaniem o bezpieczeństwo, sprawdź, czy oba adresy wskazują na domenę Google. Jeśli nie, to jest to sygnał ostrzegawczy.
Oto jak wyświetlić nagłówki w Gmailu:
- Przejdź do Gmaila i kliknij Komunikat o alercie bezpieczeństwa.
- Kliknij strzałkę rozwijaną obok "do mnie".
- Teraz sprawdź głowice Wysłane przez و Podpisane przez.
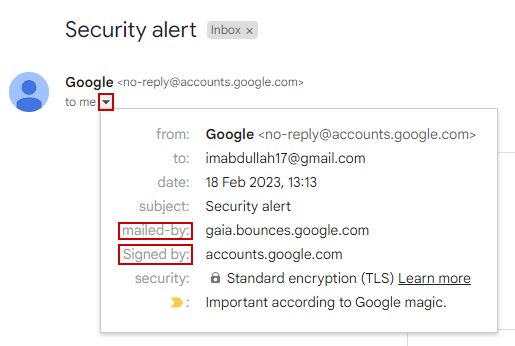
Jak widać, adres „Wysłane przez” będzie wyglądał następująco: gaia.bounces.google.com , a adres „Podpisane przez” będzie wyglądał następująco: accounts.google.com.
Z drugiej strony, fałszywy e-mail może mieć nagłówek wyglądający tak: http://scammer.com/a/google.com
W tym przypadku domena google.com znajduje się w folderze, a nie w domenie głównej. To wystarczający dowód, aby uznać to za próbę phishingu.
3. Zweryfikuj DKIM dla wiadomości e-mail
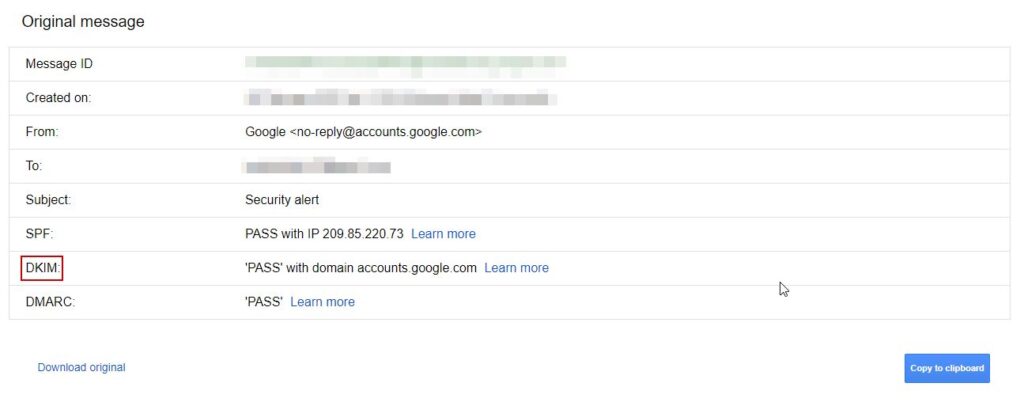
DKIM (DomainKeys Identified Mail) to dobry sposób na weryfikację autentyczności wiadomości e-mail, ponieważ zawiera domenę, z której została wysłana. Na przykład, jeśli wiadomość pochodzi z Google, sekcja DKIM będzie wyświetlana jako „PASS” z domeną accounts.google.com . Jeśli domena nie wskazuje na Google, wiadomość e-mail nie jest bezpieczna.
Oto jak sprawdzić DKIM wiadomości e-mail:
- Otwórz alert bezpieczeństwa poczty e-mail.
- dotknij Lista trzech pionowych kropek po prawej stronie,
- dotknij Pokaż oryginał Otworzyć Nagłówek poczty.
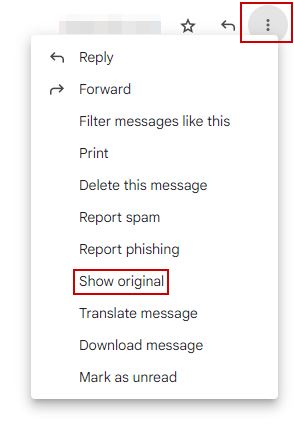
- Teraz możesz sprawdzić DKIM i inne szczegóły poczty e-mail.
4. Sprawdź informacje zawarte w wiadomości e-mail.
Wiadomość e-mail z informacjami o bezpieczeństwie od Google zazwyczaj zawiera dane logowania, w tym czas, lokalizację i urządzenie użyte do zalogowania.
Natomiast fałszywe wiadomości e-mail będą zawierały nieistotne załączniki, linki phishingowe, formularze kontaktowe itp. W takim przypadku należy mieć pewność, że wiadomość ta nie pochodzi od Google.
Co należy zrobić, jeśli otrzymasz od Google e-mail z krytycznym ostrzeżeniem dotyczącym bezpieczeństwa?
Jeśli wiadomość e-mail pochodzi od Google i jesteś już zalogowany na nowym urządzeniu, nie ma problemu. Po prostu kliknij „Tak, to ja” i gotowe.
Jeśli jednak to nie Ty się zalogowałeś, wystąpił problem. Ktoś inny próbował zalogować się na Twoje konto lub już się zalogował. W takim przypadku wykonaj następujące czynności:
- nie Hasło do Twojego konta وWyloguj się z nieznanych urządzeń.
- Widzieć Ustawienia bezpieczeństwa konta Google Upewnij się, że nie wprowadzono żadnych zmian, np. podano dedykowany adres e-mail lub numer telefonu do odzyskiwania danych itp.
- Usuń aplikacje, które Nie udzieliłeś jej dostępu do swojego adresu e-mail. sam.
- akt Weryfikacja dwuetapowa.
- Sprawdź ustawienia subskrypcji i płatności Aby mieć pewność, że nie zostanie przeprowadzona żadna transakcja, której nie zainicjowałeś.
- Zmień hasła aplikacji (Dotyczy to zwłaszcza banków) synchronizowane z kontem Gmail i zapisywane w przeglądarce.
Co należy zrobić, jeśli e-mail z krytycznym ostrzeżeniem bezpieczeństwa pochodzi od oszusta?
Jeśli tak, nie ma powodu do obaw (pod warunkiem, że nic nie kliknąłeś). Ataki phishingowe są skuteczne tylko wtedy, gdy użytkownicy udostępniają swoje dane osobowe. Jeśli tego nie zrobiłeś, jesteś bezpieczny.
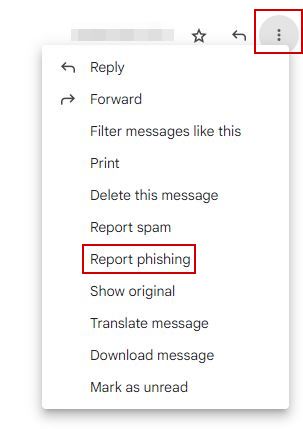
Jeśli masz pewność, że e-mail jest fałszywy, pamiętaj o następujących kwestiach:
- nie otwierać Jakiekolwiek załączniki.
- nie otwierać Jakieś linki.
- Nie dzwoń Numer kontaktowyJeśli takie istnieją.
- dotknij Lista trzech punktów Po prawej stronie wybierz Zgłoś phishing Aby zgłosić wiadomość e-mail.
- Zablokuj nadawcę, aby uniknąć otrzymywania od niego fałszywych wiadomości e-mail od firmy Plus.
Co powinieneś zrobić, jeśli padniesz ofiarą fałszywego e-maila?
E-maile phishingowe są powszechne. W rzeczywistości były one najczęstszą formą cyberprzestępstwa w 2020 roku. Jeśli padniesz ofiarą, pamiętaj, aby najpierw zresetować hasło do konta.
Jak najszybciej zaloguj się za pomocą adresu e-mail lub numeru telefonu pomocniczego i zmień dane logowania .
Po drugie, uruchom program antywirusowy w poszukiwaniu złośliwego oprogramowania lub podejrzanych plików, które mogli zainstalować oszuści. Jeśli je znajdziesz, usuń je trwale.
Podobnie, jeśli otworzysz link i trafisz na podejrzaną stronę internetową, zresetuj przeglądarkę . Zapobiegnie to włamaniom na nią.
Na koniec, jeśli ktoś uzyska pełny dostęp do Twojego konta, pamiętaj o zmianie wszystkich pozostałych zapisanych haseł . To przynajmniej uniemożliwi mu dostęp do niektórych Twoich kont.
Pamiętaj o tym, o czym wspomniałem, aby uniknąć stania się ofiarą e-maili phishingowych. Nigdy nie klikaj w nic, jeśli e-mail wydaje się podejrzany. A gdy tylko zorientujesz się, że e-mail jest fałszywy, nie zwlekaj ze zgłoszeniem go.
Możliwość dodawania komentarzy nie jest dostępna.