
Ostrzeżenie: Złośliwe oprogramowanie przedostaje się do systemów rozrywki samochodowej za pośrednictwem zaufanych aktualizacji.
Uwaga! Hakerzy instalują złośliwe oprogramowanie w systemie rozrywki w Twoim samochodzie poprzez legalne aktualizacje. Dowiedz się, jak to działa i co możesz zrobić, aby chronić swój pojazd przed hakerami.

Najważniejsze rzeczy, które musisz wiedzieć
- Złośliwe oprogramowanie przedostaje się do samochodowych systemów rozrywki, wykorzystując legalne kanały aktualizacji. Za te ataki odpowiada grupa MoYu, powiązana z botnetem BadBox.
- Szkodliwe oprogramowanie działa w tle, wyświetlając fałszywe reklamy i gromadząc poufne informacje o urządzeniu, takie jak rozdzielczość ekranu, model urządzenia, identyfikator sieci Wi-Fi i adres MAC.
- Systemy rozrywki samochodowej oparte na systemie Android stanowią atrakcyjny cel dla atakujących ze względu na stały dostęp do Internetu i względny brak nadzoru nad bezpieczeństwem, co sprawia, że stanowią coraz liczniejszą powierzchnię ataku.
Eksperci ostrzegają, że urządzenia samochodowe stanowią część rosnącej fali kampanii wykorzystujących złośliwe oprogramowanie , których celem są systemy Android przeznaczone dla pojazdów podłączonych do sieci.
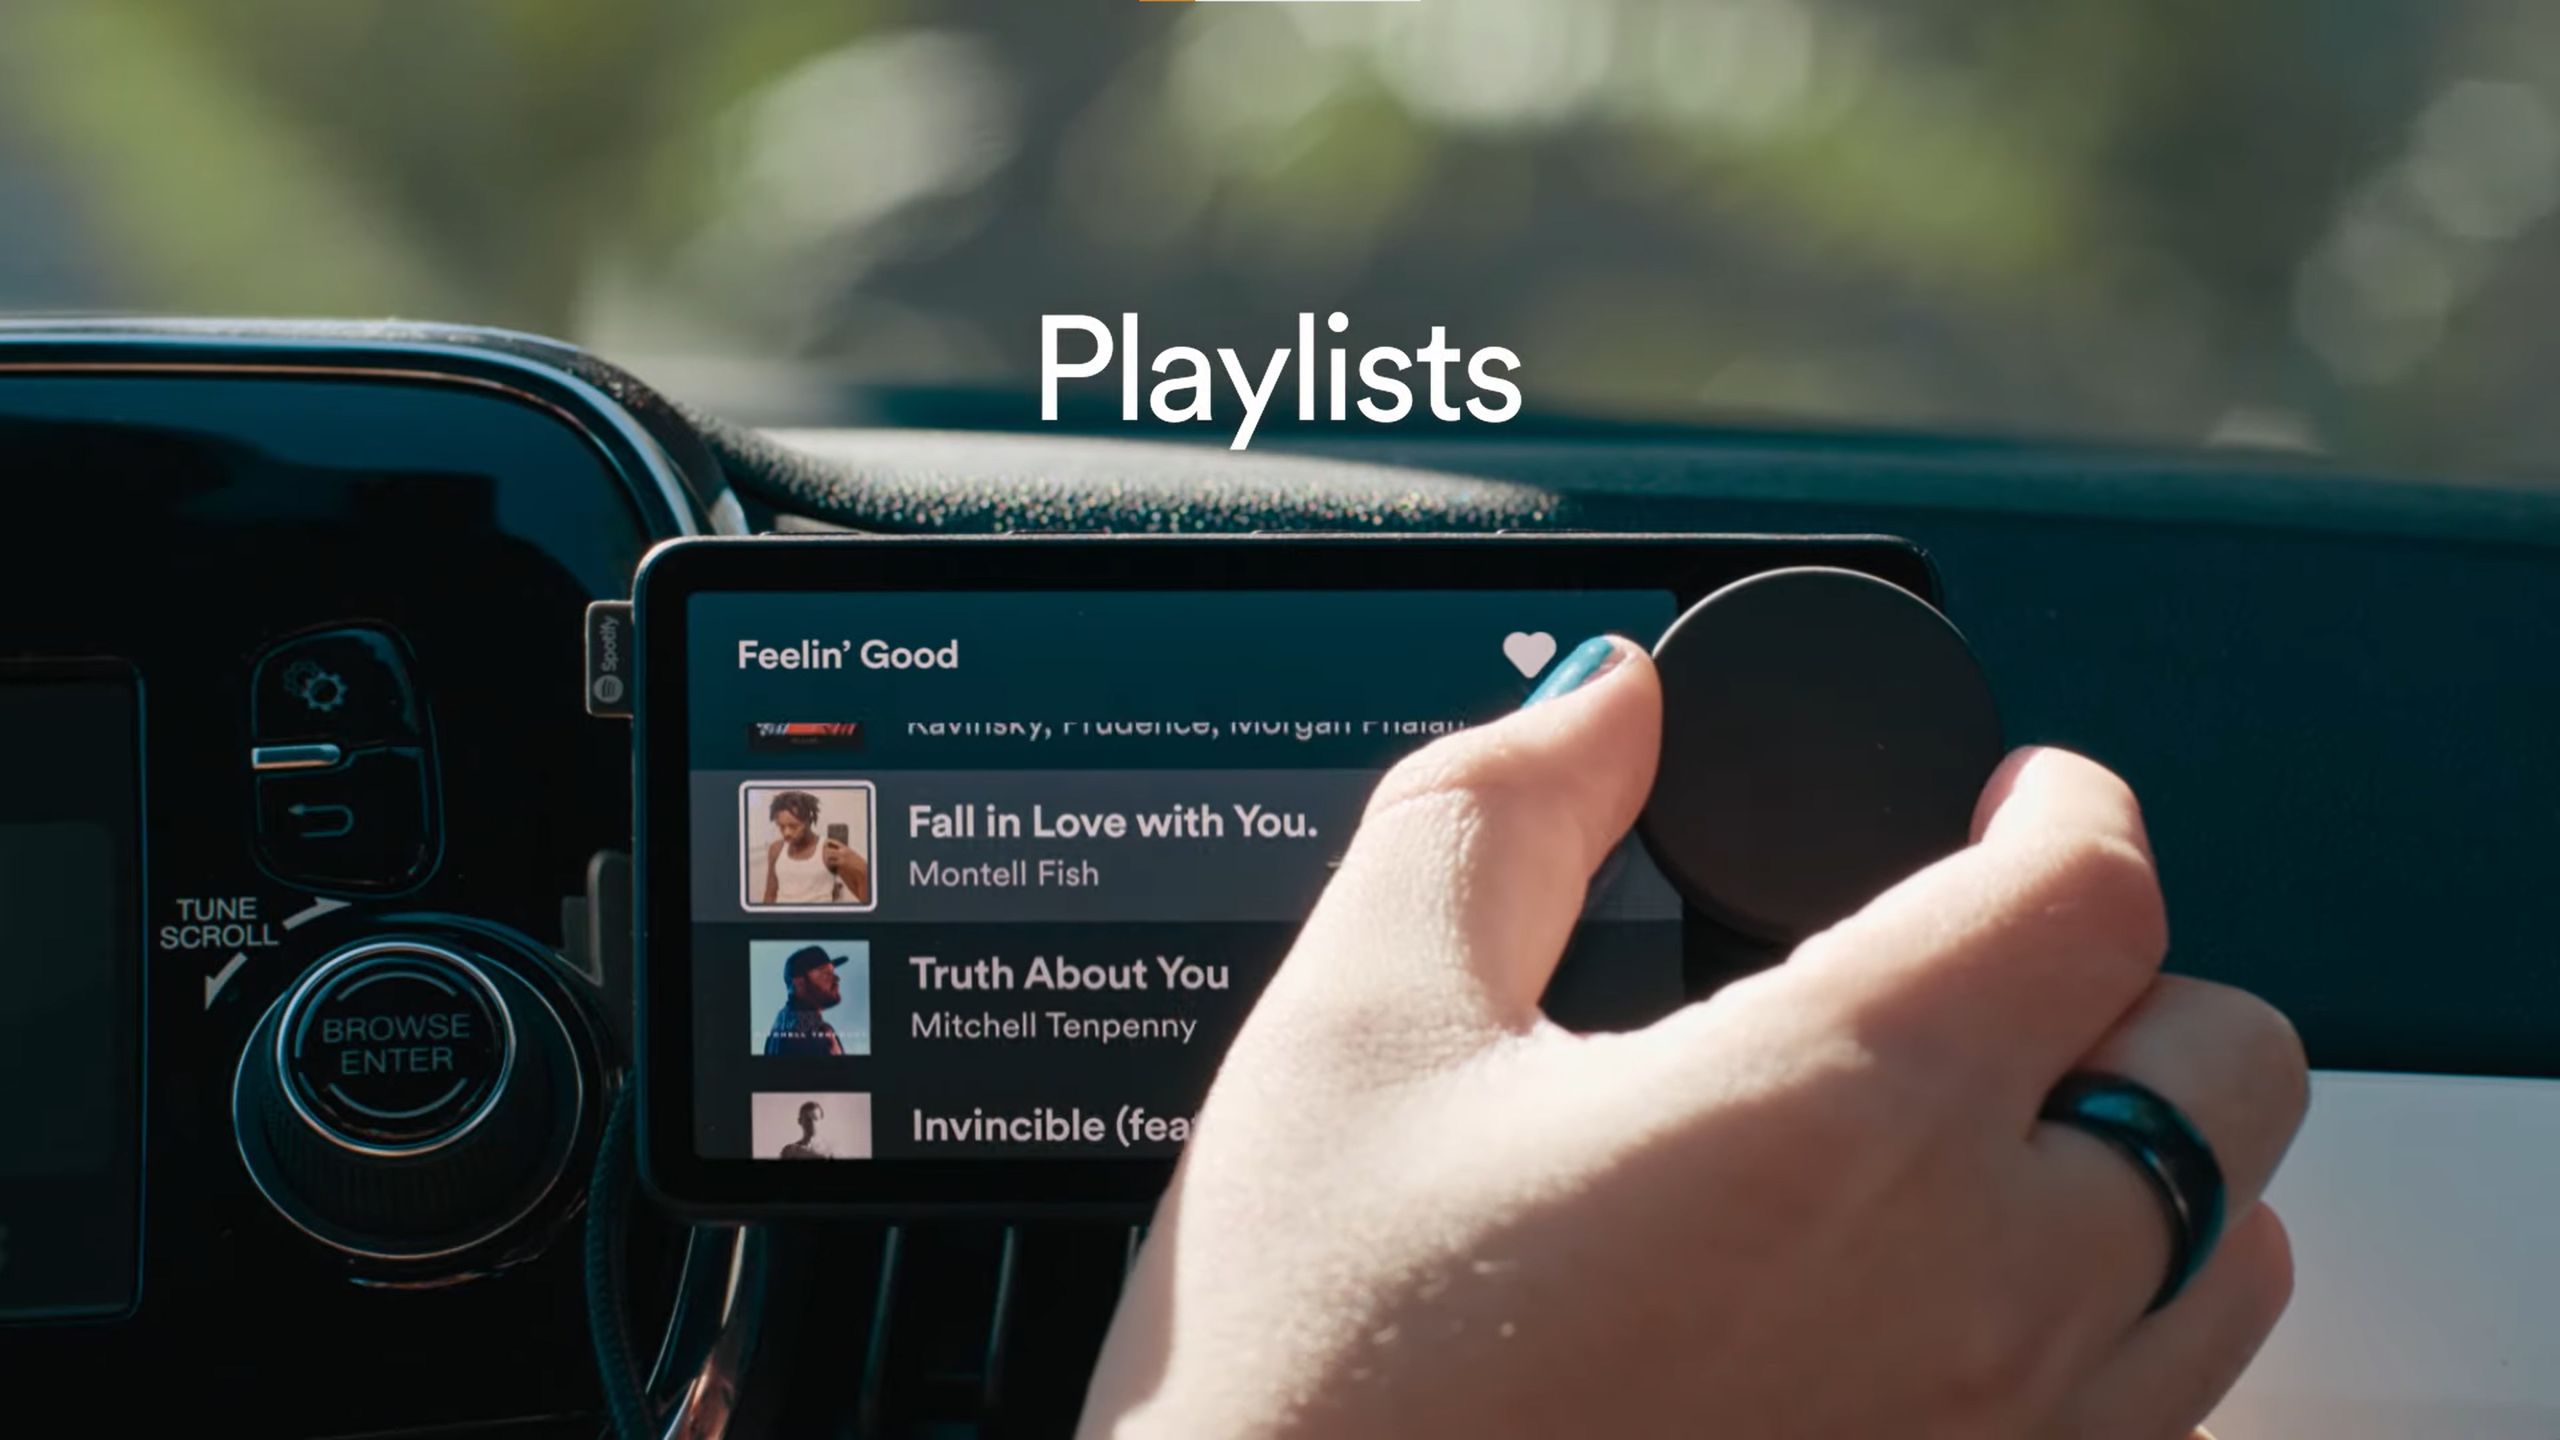
Niedawno odkryta kampania złośliwego oprogramowania bezpośrednio infekuje te urządzenia , czyli systemy łączące funkcje multimedialne, a w niektórych modelach także sterowanie pojazdami.
Według firmy Kaspersky kampania ta stanowi pierwszy udokumentowany przypadek złośliwego oprogramowania zaprojektowanego specjalnie dla tego typu łańcucha infekcji.
Zagrożone kanały aktualizacji wprowadzają złośliwe oprogramowanie bezpośrednio do pojazdów.
Badacze uważają, że aktywność ta najprawdopodobniej ma związek z grupą MoYu, podmiotem zagrażającym bezpieczeństwu, ściśle powiązanym ze znaną siecią botnetów BadBox , która rozprzestrzeniała się za pośrednictwem legalnych mechanizmów aktualizacji wbudowanych bezpośrednio w oprogramowanie sprzętowe jednostek głównych opartych na systemie Android , produkowanych przez DoFun.
Łańcuch infekcji bierze swój początek w TWCore, legalnej aplikacji systemowej, zazwyczaj odpowiedzialnej za zbieranie analiz i aktualizowanie oprogramowania zdalnych jednostek głównych.
Napastnicy wykorzystali ten zaufany kanał aktualizacji, używając specjalistycznego narzędzia o nazwie JarService, aby dostarczyć nieznane wcześniej złośliwe oprogramowanie bezpośrednio do grupy zainfekowanych urządzeń.
Po pomyślnej instalacji złośliwe oprogramowanie działało dyskretnie jako aplikacja działająca w tle, nie wyświetlając żadnego widocznego interfejsu użytkownika.
Firma Kaspersky zidentyfikowała dziewięć odrębnych poleceń zdalnego sterowania osadzonych w złośliwym oprogramowaniu, które umożliwiają wyświetlanie niechcianych reklam i przeprowadzanie różnych form oszustw reklamowych.
Szkodliwe oprogramowanie aktywnie zbierało także poufne informacje o urządzeniu, w tym rozdzielczość ekranu, model urządzenia, identyfikator sieci Wi-Fi i adres MAC urządzenia.
Śledczy odkryli wyraźne powiązania techniczne między tą kampanią a poprzednimi atakami na dekodery telewizyjne, związanymi z tą samą szerszą grupą przestępczą.
Zespół badawczy twierdzi, że panel zarządzania botnetem udostępnia osadzone adresy URL witryn świadczących usługi proxy PXYEDGE i ProxyForU.
BadBox działa jako ogromna i rozległa sieć zainfekowanych urządzeń z systemem Android , w tym urządzeń do strumieniowania, telefonów i tabletów, które fabrycznie są już zainfekowane.
Firma Kaspersky oficjalnie powiadomiła już dostawcę o trwającym nadużyciu legalnego kanału dystrybucji oprogramowania oraz infrastruktury aktualizacji.
Według danych DoFun, w większości obecnie używanych urządzeń problem został już rozwiązany.
Jednostki główne w samochodach: rosnąca i niezabezpieczona powierzchnia ataku
Urządzenia główne są albo montowane fabrycznie w samochodach, albo można je zamontować w starszych pojazdach później, w ramach modernizacji.
Producenci kładą duży nacisk na system operacyjny Android , ponieważ upraszcza on proces dostosowywania interfejsu i znacznie ułatwia integrację platform.
Tak szerokie rozpowszechnienie tej technologii w branży oznacza, że większość standardowych aplikacji na Androida, a także większość najnowszego złośliwego oprogramowania dla tego systemu, może działać na tych urządzeniach.
Jednostki główne rzadko bezpośrednio przechowują poufne dane osobowe, co mogłoby początkowo sugerować, że ich atrakcyjność dla hakerów jest ograniczona.
Zazwyczaj mają jednak sloty na aktywne karty SIM i utrzymują stałe połączenie z Internetem, aby móc korzystać z usług nawigacyjnych i otrzymywać okresowe aktualizacje oprogramowania.
To wyjątkowe połączenie stałej łączności i stosunkowo słabych kontroli bezpieczeństwa sprawia, że systemy te stają się bardzo atrakcyjnym celem dla przyszłych atakujących.
Prawdziwa skala tej konkretnej kampanii wciąż nie jest do końca jasna i nie wiadomo też, czy inni producenci jednostek głównych mierzą się z podobnym poziomem zagrożenia.
Możliwość dodawania komentarzy nie jest dostępna.