
Android 17 uniemożliwia dostawcom usług internetowych śledzenie Twojej lokalizacji i aplikacji.
Wreszcie, dzięki Androidowi 17, możesz przeglądać internet z zachowaniem pełnej prywatności! Dowiedz się, jak ta aktualizacja uniemożliwia Twojemu dostawcy internetu poznanie Twojej lokalizacji i aplikacji. Chroń swoje dane już teraz!

Najważniejsze rzeczy, które musisz wiedzieć
- W systemie Android 17 dostępna jest funkcja Encrypted Client Hello (ECH), która szyfruje odwiedzane nazwy domen. W połączeniu z funkcją Private DNS uniemożliwia to dostawcom usług internetowych śledzenie aktywności przeglądania stron internetowych.
- Android 17 zwiększa prywatność, uniemożliwiając aplikacjom skanowanie domowej sieci Wi-Fi w poszukiwaniu podłączonych urządzeń (np. telewizora Smart TV lub aparatów fotograficznych) bez Twojej wyraźnej zgody.
- Android 17 zwalcza oszustwa oparte na wiadomościach SMS, umożliwiając uczestniczącym w programie operatorom telekomunikacyjnym domyślne wyłączenie sieci 2G, co automatycznie blokuje tę drogę ataku.
Nawet z protokołem HTTPS, który chroni prywatność Twojej aktywności online, Twój dostawca usług internetowych i każdy podsłuchujący nadal mogą dokładnie zobaczyć, które strony internetowe i aplikacje odwiedzasz. Ta luka w prywatności istniała po cichu od lat, a teraz Google pracuje nad jej usunięciem, wprowadzając cztery główne aktualizacje zabezpieczeń sieci w systemie Android 17.
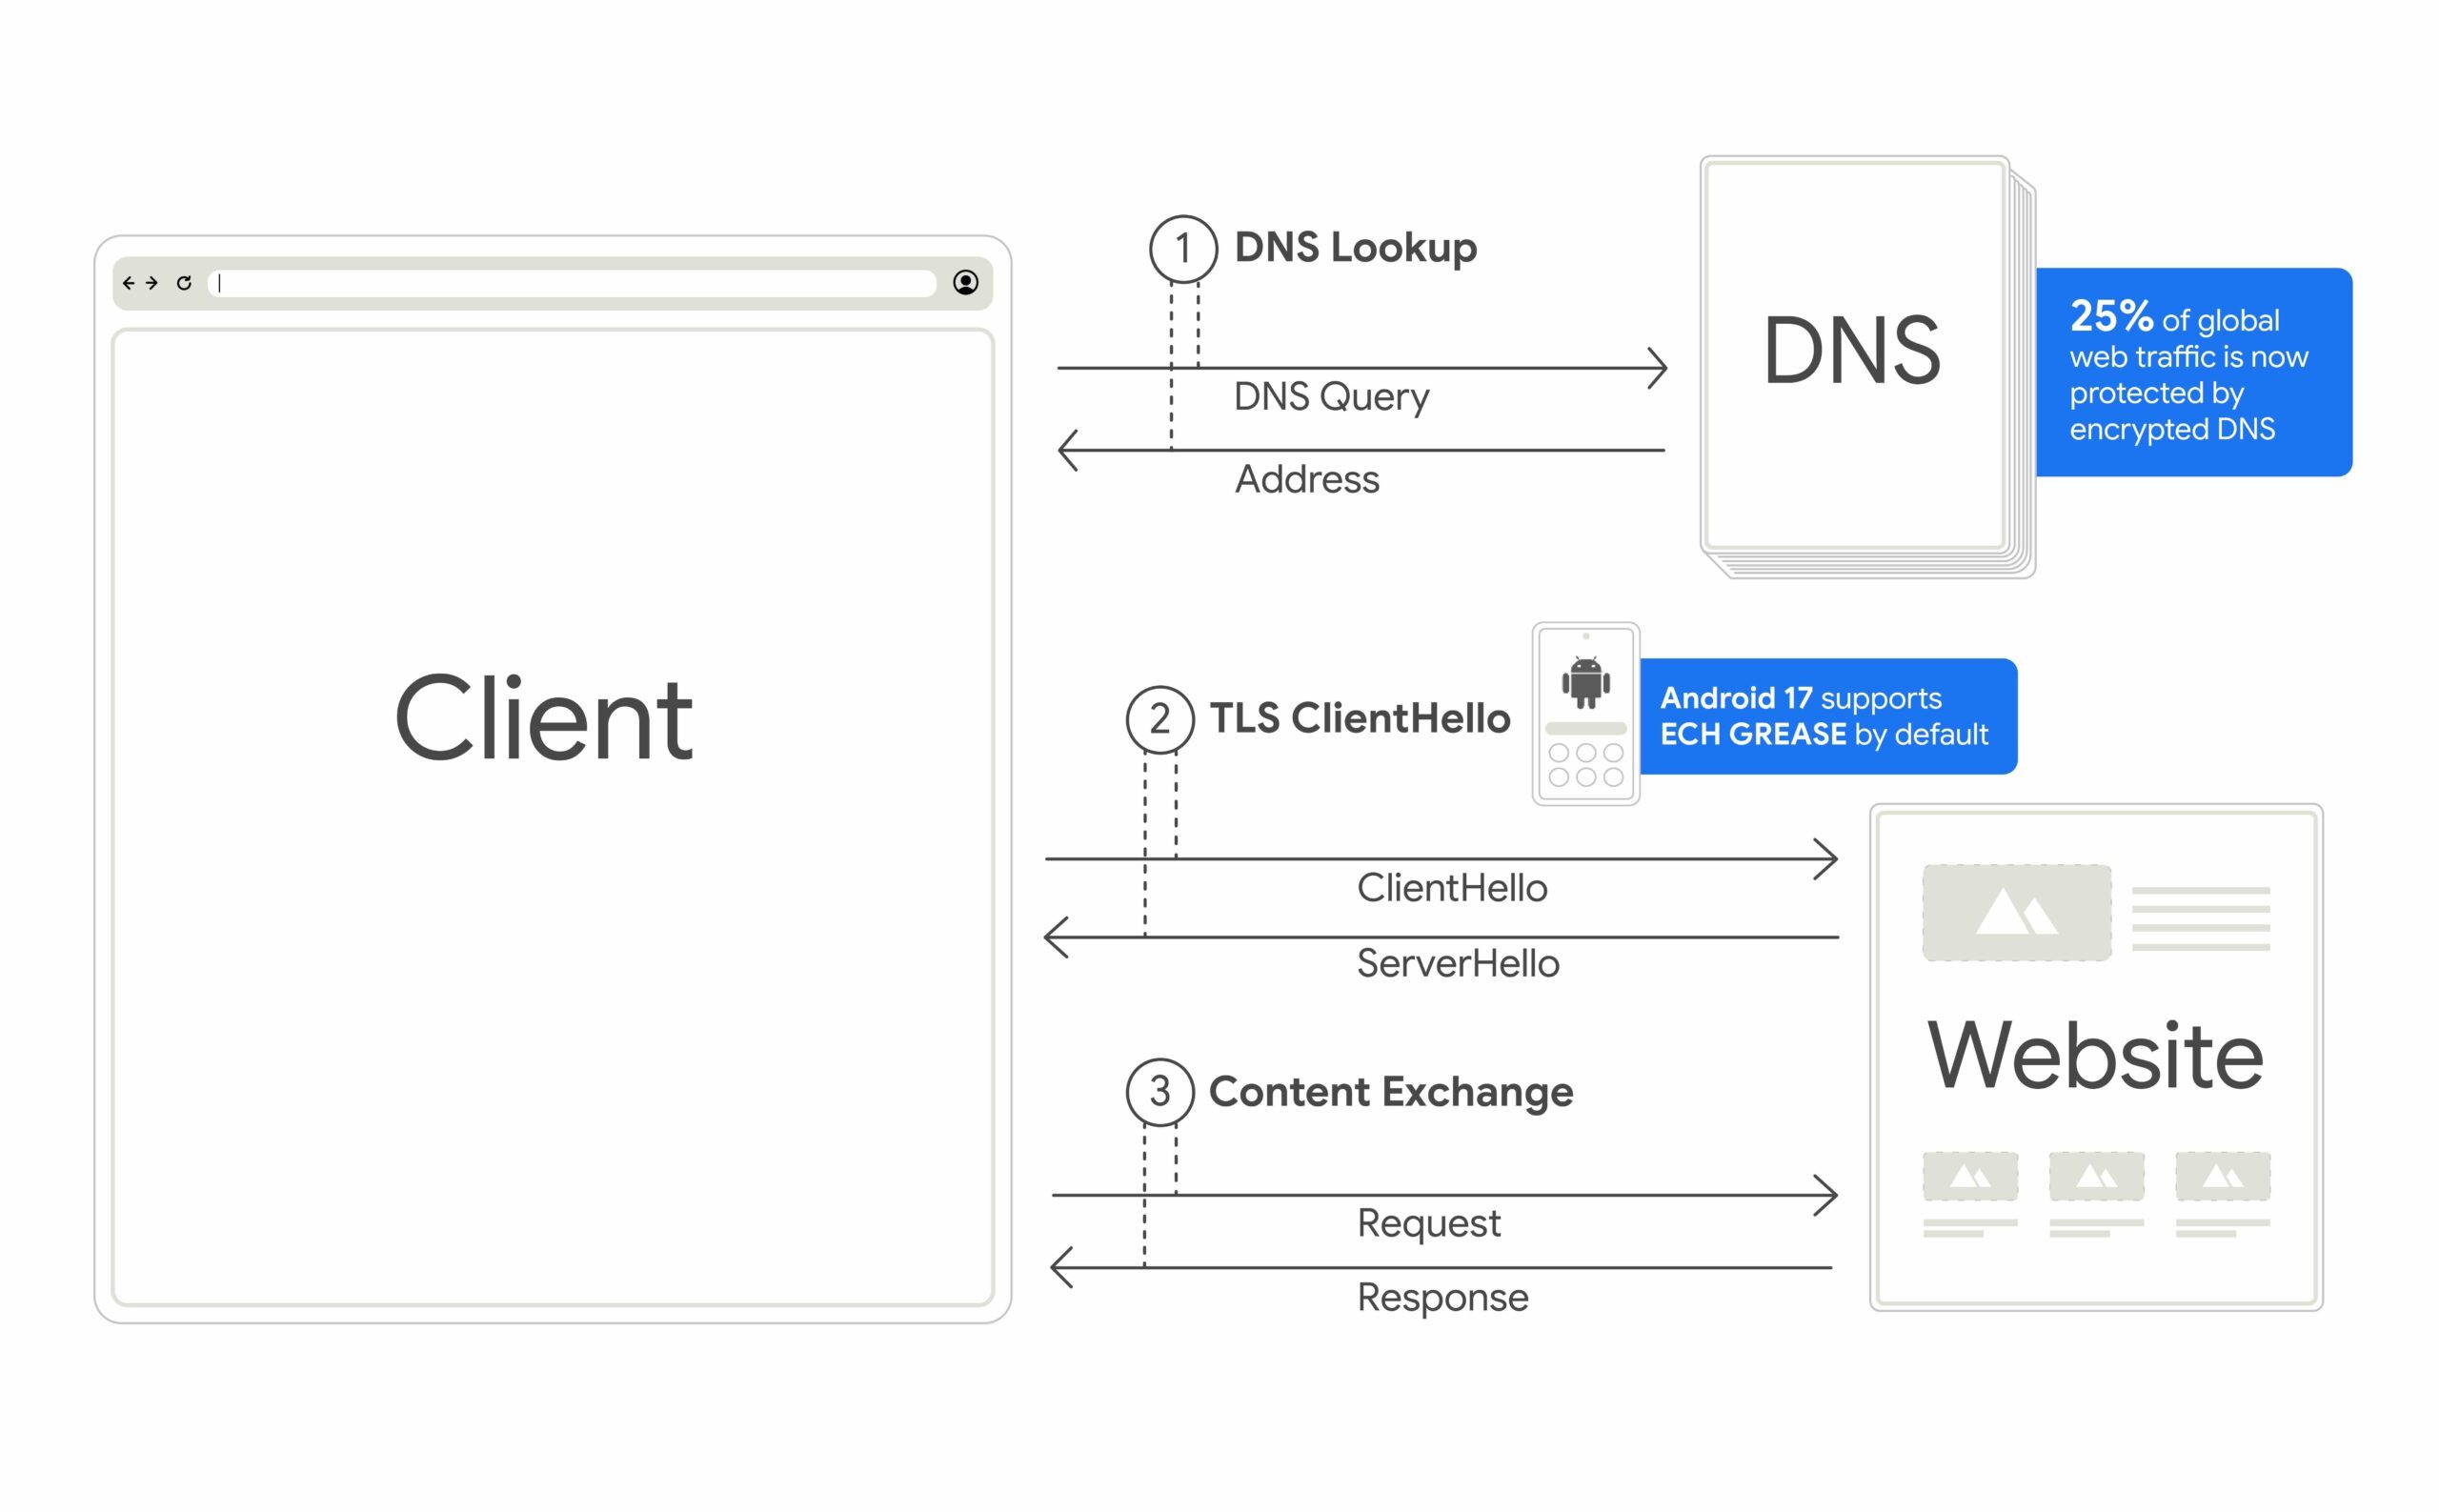
W jaki sposób funkcja Encrypted Client Hello (ECH) w systemie Android 17 zapobiega śledzeniu przez dostawcę usług internetowych?
Twój telefon przez cały czas głośno ogłaszał swój cel. Za każdym razem, gdy łączysz się ze stroną internetową, w procesie połączenia następuje moment zwany TLS ClientHello, w którym Twoje urządzenie zasadniczo rozgłasza domenę, którą zamierza odwiedzić, wyraźnym, czytelnym tekstem. Każdy, kto monitoruje sieć, w tym Twój dostawca internetu, może to odczytać.
Funkcja Encrypted Client Hello szyfruje Twoje dane, uniemożliwiając ich odczytanie przez kogokolwiek poza stroną, którą aktualnie odwiedzasz. W połączeniu z prywatnym DNS, uniemożliwia to dostawcy internetu śledzenie Twoich ruchów i tworzenie profilu przeglądania. Android to pierwszy duży system operacyjny dla urządzeń mobilnych, który szeroko udostępnia tę funkcję. Została ona opracowana we współpracy z Jigsaw, przy wsparciu programistów w wersji OkHttp 5.5.0.
Trzy kolejne funkcje bezpieczeństwa w systemie Android 17
Oprócz ECH system Android 17 zawiera trzy inne uaktualnienia, które łatają mniejsze, ale nadal krytyczne luki w zakresie prywatności:
- Ochrona sieci lokalnejFunkcja ta zapobiega automatycznemu skanowaniu Twojej domowej sieci Wi-Fi przez aplikacje w celu sprawdzenia, jakie urządzenia posiadasz, np. telewizor Smart TV, kamera bezpieczeństwa lub inne urządzenie. Połączone urządzeniaNie pytając Cię o pozwolenie.
- Przejrzystość certyfikatuFunkcja ta jest teraz wdrożona domyślnie i wymaga, aby każdy certyfikat witryny internetowej był publicznie zarejestrowany. Dzięki temu trudniej jest skompromitowanemu lub nieuczciwemu urzędowi certyfikacji wydać fałszywy certyfikat i przechwycić ruch danych użytkownika bez wykrycia.
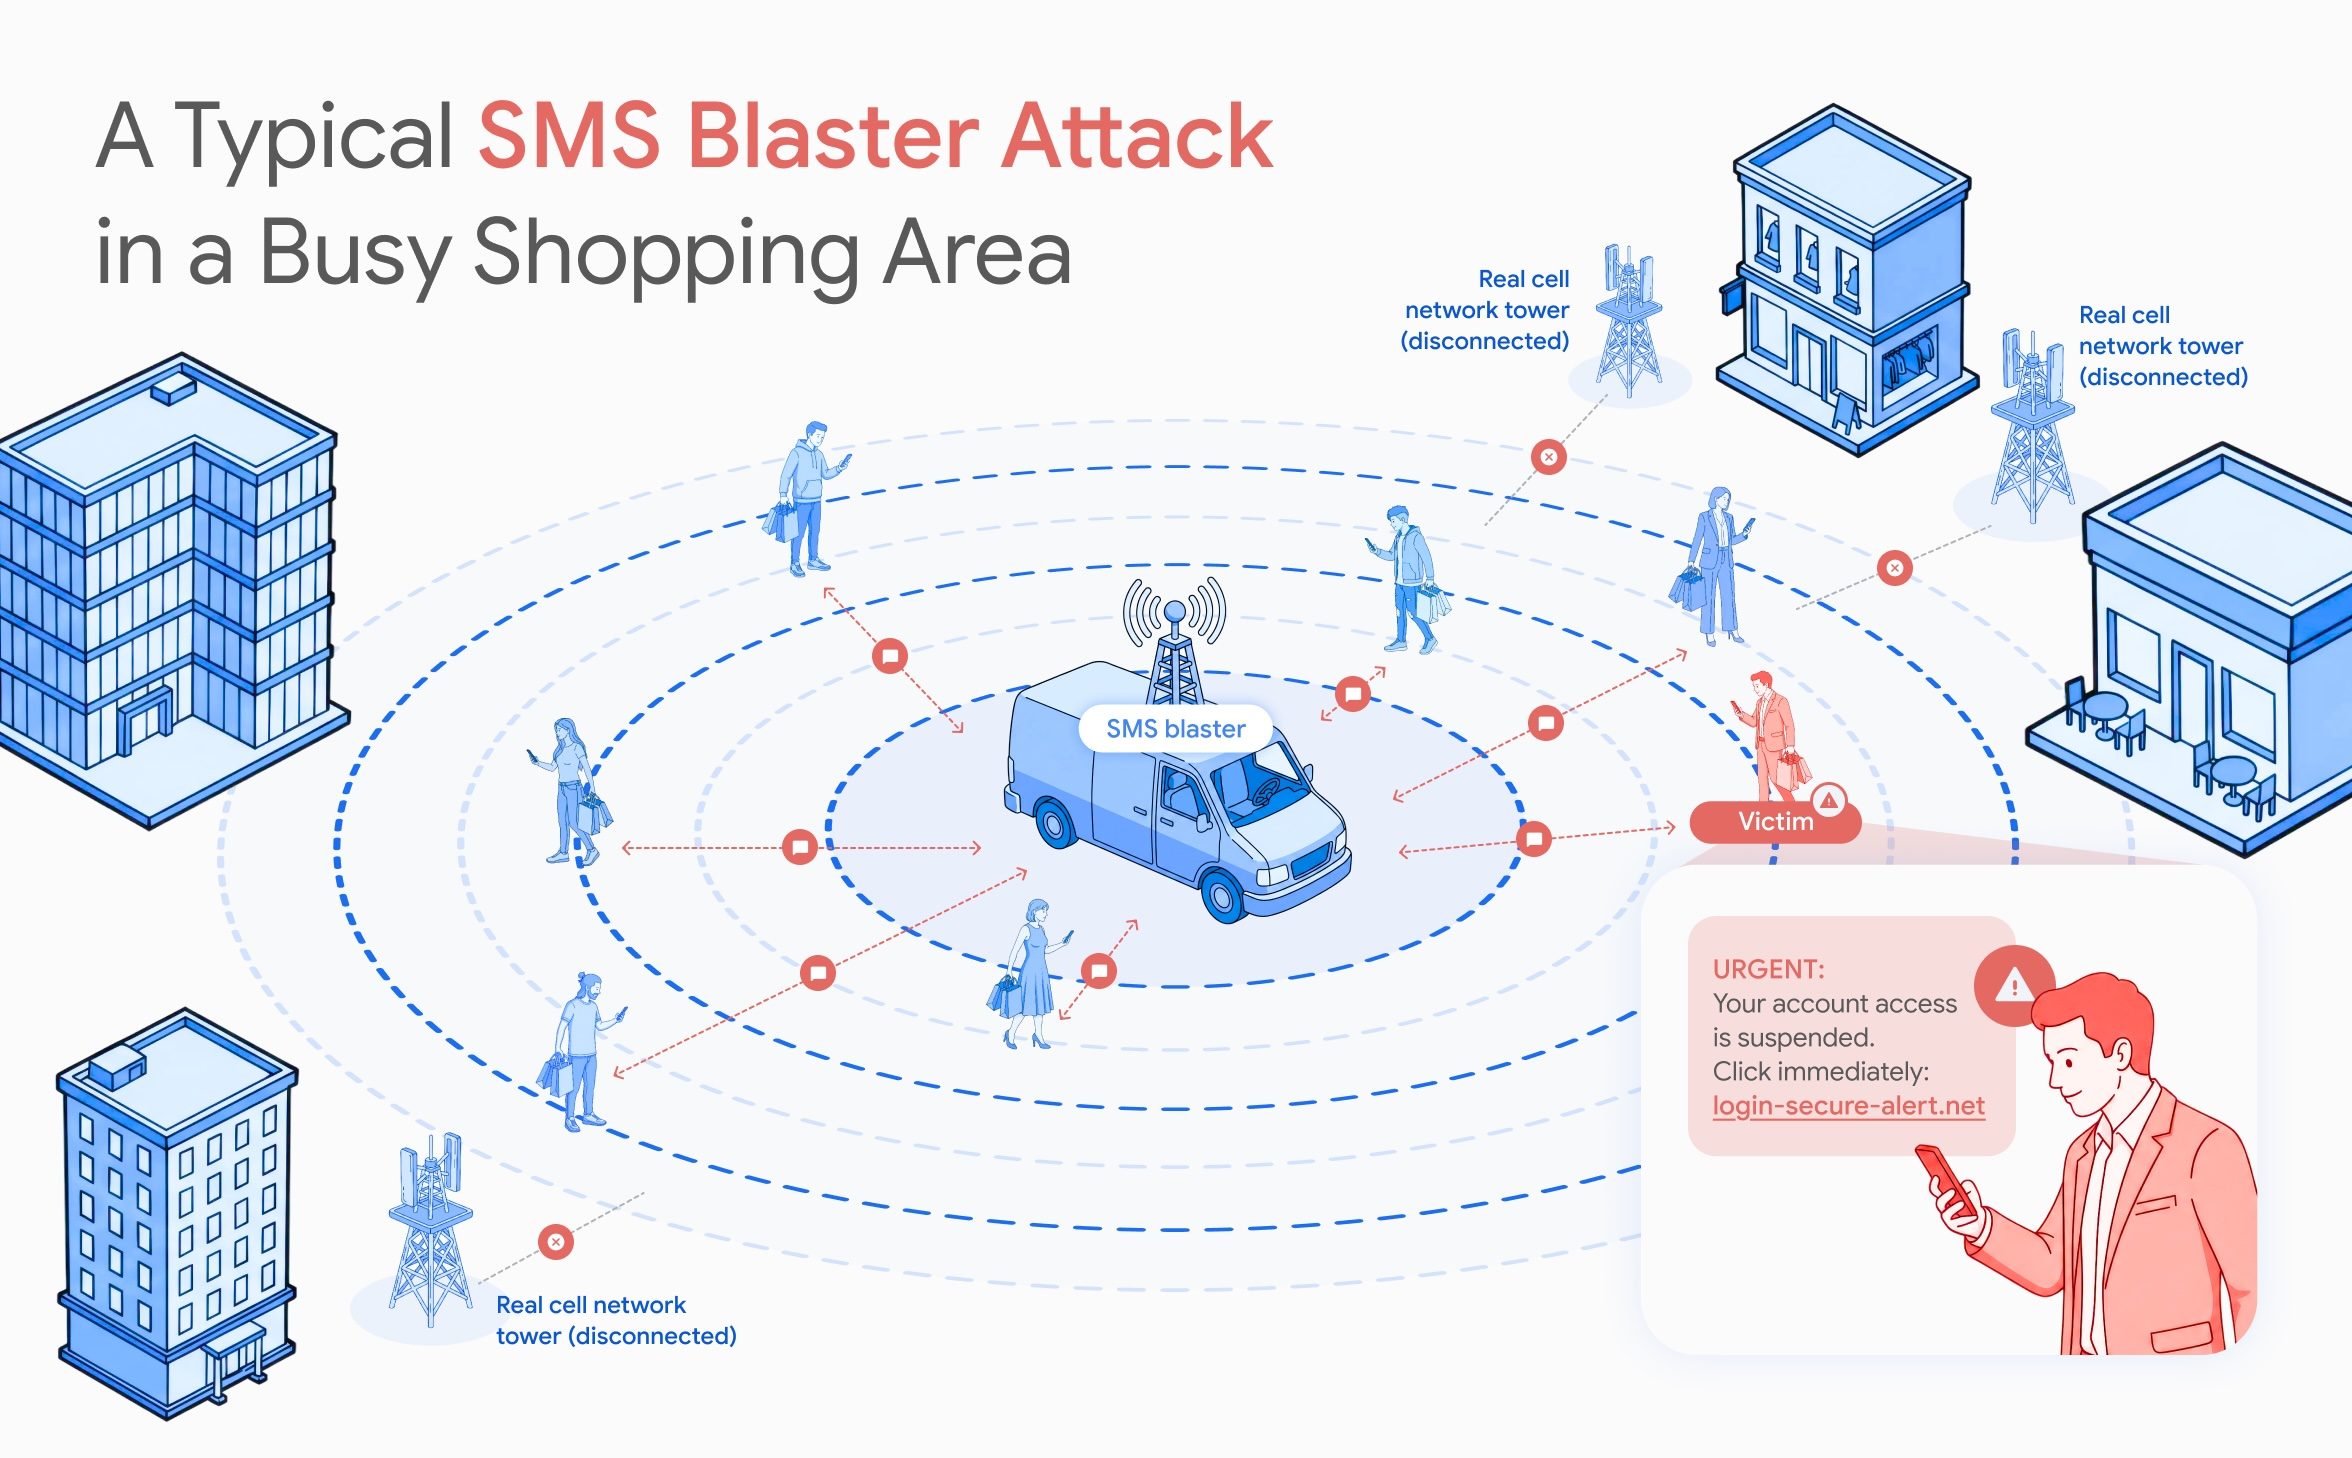
- Ochrona 2G bez klikaniaWalka Ta funkcja Phishing. Przestępcy używają urządzeń znanych jako „SMS blastery”, aby zmusić pobliskie telefony do połączenia się z przestarzałymi i niezabezpieczonymi sieciami 2G, a następnie wysyłać wiadomości phishingowe, które omijają nowoczesne filtry antyspamowe. Android 17 pozwala operatorom na domyślne wyłączenie sieci 2G, automatycznie blokując całą tę ścieżkę ataku bez konieczności podejmowania jakichkolwiek działań przez użytkownika.
Te cztery zmiany łącznie pozwolą wyeliminować największe luki w zakresie prywatności, które wciąż istnieją w sposobie, w jaki Twój telefon łączy się ze światem.
Możliwość dodawania komentarzy nie jest dostępna.