W przeszłości komputery Mac uważano za odporne na wirusy. To było lata temu, kiedy nie były tak powszechne jak dziś. Czy jednak to się zmieniło z biegiem czasu i czy komputery Mac mogą zostać zainfekowane wirusami poprzez pobranie czegoś lub kliknięcie linków? Dowiemy się tego w tym artykule. Omówimy, jak urządzenia z systemem macOS mogą zostać zainfekowane złośliwym oprogramowaniem, najczęstsze rodzaje zagrożeń, jak chronić urządzenie za pomocą narzędzi takich jak CleanMyMac X oraz podstawowe praktyki bezpieczeństwa.
Czy komputery Mac mogą zostać zainfekowane wirusami?
Tak, niestety, MacBooki są dziś równie podatne na wirusy i złośliwe oprogramowanie, co komputery z systemem Windows. Co więcej, wirusy i złośliwe oprogramowanie atakujące komputery Mac rosną ze względu na rosnący udział Apple w rynku laptopów. Wraz ze wzrostem liczby użytkowników MacBooków rośnie również liczba potencjalnych ofiar hakerów, oszustów i cyberprzestępców.
Apple twierdziło, że nie da się zainfekować komputerów Mac złośliwym oprogramowaniem ani wirusami, sugerując, że komputery Mac są bezpieczne przed cyberzagrożeniami. Nawet po tym, jak Apple po cichu wycofało się z tego twierdzenia, użytkownicy Apple nadal w nie wierzyli i powtarzali je innym, twierdząc, że MacBooki nie potrzebują oprogramowania antywirusowego – podczas gdy w rzeczywistości go potrzebowały.
Kolejnym czynnikiem, który sprawia, że użytkownicy systemu macOS są atrakcyjni jako potencjalne ofiary, jest to, że użytkownicy MacBooków są postrzegani jako osoby dysponujące większymi środkami do dyspozycji, ze względu na wysoką cenę MacBooków. Zamożniejsi użytkownicy oznaczają więcej pieniędzy do wydania.
W związku z tym złośliwe oprogramowanie, które wcześniej atakowało tylko użytkowników komputerów z systemem Windows, zostało zaadaptowane do systemu macOS. Podczas gdy Apple opracowuje własne wbudowane narzędzia bezpieczeństwa, takie jak XProtect i Gatekeeper, cyberprzestępcy starają się wyprzedzać konkurencję, modyfikując swoje złośliwe oprogramowanie, aby obejść te zabezpieczenia.
W ciągu ostatnich kilku lat (od 2023 roku) zaobserwowano gwałtowny wzrost liczby przypadków infekcji komputerów Mac wirusami. Red Canary szacuje, że wzrost ten wyniesie nawet 400% w porównaniu z poprzednimi latami . Najczęstszym rodzajem złośliwego oprogramowania na komputerach Mac jest złodziej danych, który, jak sama nazwa wskazuje, kradnie prywatne dane użytkownika. Złodziej danych Banshee jest wynajmowany w dark webie za około 3000 dolarów miesięcznie.
Do tego dochodzi jeszcze standardowy zalew adware'ów, spyware'ów, ransomware'ów i trojanów. Większość z tych zagrożeń pochodzi od zwykłych hakerów, ale niektóre to ataki sponsorowane przez państwa, takie jak Korea Północna i Rosja. Niekończący się zalew złośliwego oprogramowania nigdy nie ustanie. Regularna aktualizacja systemów operacyjnych i oprogramowania antywirusowego jest niezbędna, aby chronić się przed najnowszymi zagrożeniami.
Jakie typy wirusów mogą zainfekować komputery Mac?
Komputery Mac nie są odporne na cyberzagrożenia. Mogą zostać zainfekowane różnymi rodzajami złośliwego oprogramowania, w tym wirusami, trojanami, oprogramowaniem szpiegującym, adware, porywaczami przeglądarek, ransomware, botnetami, robakami, kryptokoparkami, keyloggerami i wieloma innymi.
Eksperci ds. złośliwego oprogramowania z firmy Objective-by-the-Sea szacują, że około 20% komputerów Mac jest zainfekowanych programami potencjalnie niechcianymi, czyli PUP-ami.
Użytkownicy komputerów Mac często pobierają te programy typu adware, nie zdając sobie sprawy z ich złośliwego charakteru. Do typowych przykładów należą VSearch, Conduit, Genieo, GoPhoto, Jollywallet, Savekeep, MacShop, Yontoo, Shopper Helper Pro, Slick Savings, PallMall i Awesome Screenshot. Te złośliwe programy są często dołączane do innego, pozornie legalnego oprogramowania, dołączane do wiadomości e-mail, a nawet zdjęć i filmów znalezionych w mediach społecznościowych. Po zaakceptowaniu oprogramowania poprzez kliknięcie przycisku „Akceptuj” większość programów antywirusowych uznaje je za autoryzowane przez użytkownika komputera Mac, co pozwala im działać bez przeszkód. Należy zachować szczególną ostrożność podczas pobierania oprogramowania lub otwierania załączników, aby uniknąć instalacji tych niechcianych programów.
Najczęstsze sposoby infekcji komputerów Mac złośliwym oprogramowaniem
Komputery Mac mogą zostać zainfekowane złośliwym oprogramowaniem na wiele sposobów, a infekcje te często wynikają z braku świadomości użytkowników co do sposobu rozprzestrzeniania się złośliwego oprogramowania. Oto pięć najczęstszych metod stosowanych przez hakerów do wszczepiania wirusów na komputery Mac:
1. ** Oprogramowanie z crackiem :** Niezależnie od tego, czy zostało pobrane z nielegalnych stron pobierania, czy zakupione poza App Store, oprogramowanie z crackiem stanowi jedno z największych zagrożeń dla użytkowników komputerów Mac. Nawet jeśli instalowane oprogramowanie wydaje się legalne, zagrożenia zainstalowane w tle z pewnością będą szkodliwe. Oprogramowanie to często jest powiązane ze złośliwym oprogramowaniem i oprogramowaniem szpiegującym, mającym na celu kradzież danych lub uszkodzenie systemu operacyjnego macOS.
2. ** Zainfekowane linki internetowe :** To jedna z najstarszych i najskuteczniejszych metod rozprzestrzeniania wirusów i innego złośliwego oprogramowania. Link można znaleźć w wiadomości e-mail, SMS-ie, wiadomości na czacie, a nawet kodzie QR. Jeśli nieznana osoba wyśle Ci link, a Ty w niego klikniesz, może to spowodować automatyczne pobranie złośliwego oprogramowania. Należy zachować szczególną ostrożność i nigdy nie klikać w linki pochodzące z niezaufanego źródła.
3. ** Zainfekowane załączniki e-mail: ** Jeśli otrzymasz wiadomość e-mail od nieznajomego, link internetowy to nie jedyna rzecz, na którą należy zwrócić uwagę. Załączniki, takie jak pliki PDF, dokumenty Word, skrypty, makra, a nawet linki do pamięci masowej w chmurze, mogą być wykorzystywane do rozprzestrzeniania cyberzagrożeń. Kliknięcie i otwarcie zainfekowanych załączników może spowodować uruchomienie złośliwego oprogramowania. Zawsze skanuj załączniki przed ich otwarciem, zwłaszcza jeśli pochodzą z nieznanych źródeł.
4. ** Reklamy pop-up :** Ta metoda jest również stara, ale wciąż bardzo skuteczna. Wiele reklam online prowadzi do infekcji złośliwym oprogramowaniem już po kliknięciu. W rzeczywistości nawet legalne sieci reklamowe dały się nabrać na reklamy powiązane ze złośliwym oprogramowaniem, co dotknęło nawet platformy takie jak CNN i The New York Times. Unikaj więc klikania podejrzanych reklam pop-up i zainstaluj bloker reklam, aby zmniejszyć ryzyko narażenia na te zagrożenia.
5. ** Fałszywe aktualizacje systemu :** Być może natknąłeś się na osławiony fałszywy program do aktualizacji Adobe Flash. Inne odmiany tego oszustwa obejmują złośliwą wiadomość z prośbą o kliknięcie linku w celu aktualizacji oprogramowania antywirusowego. W rzeczywistości link prowadzi do złośliwego oprogramowania. Zawsze aktualizuj oprogramowanie wyłącznie za pośrednictwem oficjalnych kanałów, takich jak App Store lub strona internetowa producenta oprogramowania. Ignoruj wszelkie nieoczekiwane komunikaty o aktualizacjach lub prośby o pobranie oprogramowania z nieznanego źródła.
Jak sprawdzić, czy na komputerze Mac jest wirus?
Czasami wirusy i złośliwe oprogramowanie mogą pozostać niezauważone przez użytkownika. Dotyczy to zwłaszcza zagrożeń mających na celu kradzież poufnych informacji, takich jak keyloggery. Jednak nie zawsze tak jest i istnieją wyraźne oznaki infekcji komputera Mac. Należą do nich zmiany w ustawieniach przeglądarki, nieprawidłowe działanie, spowolnienie działania, a także nagłe pojawianie się fałszywych wyskakujących okienek lub dużej liczby reklam.
Dla wyjaśnienia, „zmiany ustawień przeglądarki” mogą obejmować zmianę domyślnej strony głównej lub wyszukiwarki bez Twojej wiedzy. „Nieregularne działanie” może oznaczać częste zawieszanie się lub awarie aplikacji. „Wolniejsza wydajność” oznacza, że otwieranie aplikacji lub plików na komputerze Mac zajmuje więcej czasu. Wreszcie, „fałszywe wyskakujące okienka” lub „zbyt wiele reklam” mogą być oznaką adware.
Jeśli chcesz dowiedzieć się więcej o tych objawach i sposobach radzenia sobie z nimi, zapoznaj się z tym artykułem na naszym blogu. Znajdziesz w nim szczegółowe wyjaśnienie, jak przeprowadzić dokładne skanowanie komputera Mac w celu wykrycia potencjalnego złośliwego oprogramowania, a także wskazówki, jak chronić urządzenie przed przyszłymi zagrożeniami.
Czy macOS ma wbudowaną ochronę bezpieczeństwa?
Apple zdaje sobie sprawę, że złośliwe oprogramowanie i wirusy stanowią poważne zagrożenie dla bezpieczeństwa i prywatności, dlatego opracowało kilka warstw zabezpieczeń wbudowanych w system macOS. Ochrona ta składa się z trzech głównych linii obrony:
Zapobiegaj uruchomieniu i wdrożeniu jakiegokolwiek zagrożenia: Odbywa się to za pośrednictwem kilku mechanizmów, w tym App Store, notarializacji i technologii Gatekeeper. Mechanizmy te gwarantują, że aplikacje są sprawdzane przed dopuszczeniem ich do instalacji i uruchomienia, co znacznie zmniejsza ryzyko infekcji złośliwym oprogramowaniem.
Zapobiegaj uruchamianiu złośliwego oprogramowania na urządzeniach użytkowników: Apple opiera się również na notarialności, a także na XProtect i Gatekeeper. Technologie te współpracują ze sobą, aby zapobiec uszkodzeniu systemu przez złośliwe oprogramowanie, nawet jeśli uda mu się ominąć pierwszą linię obrony.
Przetwarzanie już uruchomionego złośliwego oprogramowania: Jeśli złośliwe oprogramowanie uzyska dostęp do programu i go uruchomi, wkracza XProtect. XProtect stale skanuje system w poszukiwaniu znanego złośliwego oprogramowania i jeśli znajdzie jakiekolwiek zagrożenie, jest ono natychmiast usuwane.
Czy potrzebujesz oprogramowania antywirusowego dla swojego Maca?
Skoro wiesz, że komputery Mac mają wbudowaną ochronę, możesz się zastanawiać, czy potrzebujesz dodatkowego oprogramowania. Niektórzy użytkownicy wolą z niego nie korzystać. Prawda jest jednak taka, że jeśli chcesz zapewnić bezpieczeństwo swojego komputera Mac, a co ważniejsze, wszystkich swoich poufnych i prywatnych informacji, inwestycja w oprogramowanie antywirusowe jest niezbędna.
Powodem jest to, że cyberprzestępcy stają się z każdym dniem coraz bardziej kreatywni, co oznacza, że stale pojawiają się nowe zagrożenia. Proces udostępniania poprawek i aktualizacji zabezpieczeń zajmuje dużo czasu, ponieważ Apple musi radzić sobie z innymi funkcjami. Co więcej, powiedzmy sobie szczerze, Apple nie jest firmą specjalizującą się w bezpieczeństwie. Dlatego korzystanie z narzędzi innych firm może być skuteczniejszą opcją, nie wspominając o tym, że programiści specjalizujący się w bezpieczeństwie komputerów Mac mogą szybciej reagować na nowe zagrożenia. Dedykowane oprogramowanie antywirusowe zapewnia zaawansowaną ochronę przed złośliwym oprogramowaniem, oprogramowaniem szpiegującym i atakami phishingowymi, gwarantując bezpieczeństwo danych i prywatność na komputerze Mac.
Jak chronić komputer Mac przed złośliwym oprogramowaniem?
Lepiej zapobiegać niż leczyć. Oto kilka cennych wskazówek, które pomogą Ci unikać wirusów i złośliwego oprogramowania oraz chronić komputer Mac:
Aktualizuj system macOS, przeglądarki i aplikacje: Instaluj aktualizacje natychmiast po ich udostępnieniu. Aktualizacje zabezpieczeń są niezbędne do ochrony przed lukami w zabezpieczeniach wykorzystywanymi przez hakerów.
Kieruj się zdrowym rozsądkiem przy pisaniu wiadomości e-mail: Jeśli wiadomość pochodzi z nieznanego źródła, unikaj klikania w linki i pobierania załączników. Zawsze weryfikuj tożsamość nadawcy przed interakcją z wiadomością.
Unikaj klikania w wyskakujące okienka przeglądarki informujące, że Twój Mac jest zainfekowany lub że jakieś oprogramowanie jest nieaktualne: Użyj blokerów reklam, aby całkowicie zablokować te irytujące wyskakujące okienka. Często są one częścią oszustw mających na celu instalację złośliwego oprogramowania.
Regularnie skanuj komputer w celu wykrycia i usunięcia wirusów: Używaj niezawodnego oprogramowania antywirusowego, takiego jak: CleanMyMac, zasilanego przez silnik Moonlock, do okresowych kontroli. Omówimy to bardziej szczegółowo w następnej sekcji.
Pobieraj i instaluj oprogramowanie wyłącznie ze sklepu Mac App Store i od autoryzowanych przez Apple programistów: Oprogramowanie, które nie spełnia tych standardów, nie przechodzi tak rygorystycznych kontroli, co zwiększa ryzyko infekcji złośliwym oprogramowaniem.
Unikaj odwiedzania stron internetowych, które nie posiadają certyfikatu bezpieczeństwa (HTTPS): Jeśli Twoja przeglądarka ostrzega Cię, że witryna nie jest bezpieczna, nie ignoruj tego. Certyfikat bezpieczeństwa (HTTPS) gwarantuje, że dane przesyłane między Tobą a witryną są szyfrowane.
Podnieś ustawienia bezpieczeństwa swojej przeglądarki do najwyższego możliwego poziomu: Pomaga blokować znane złośliwe oprogramowanie i strony internetowe.
Użyj wirtualnej sieci prywatnej (VPN), takiej jak WyczyśćVPN: Sieć VPN szyfruje połączenie internetowe i ukrywa adres IP, zwiększając Twoją prywatność i bezpieczeństwo w sieci.
Jak wspomnieliśmy wcześniej, najlepszym sposobem na ochronę przed wirusami i złośliwym oprogramowaniem jest regularne korzystanie z narzędzia antywirusowego, takiego jak CleanMyMac , opartego na silniku Moonlock Engine.
CleanMyMac to narzędzie do optymalizacji komputerów Mac, które dostroi je i poprawi wydajność. CleanMyMac posiada również funkcję wykrywania złośliwego oprogramowania, która znajdzie i zniszczy wszystkie zagrożenia związane ze złośliwym oprogramowaniem na Twoim MacBooku.
Co najważniejsze, jest lekki, szybki i wydajny, więc nie musisz się martwić o opóźnienia systemu. Nowi klienci otrzymują bezpłatny okres próbny, aby przekonać się, że to nie tylko puste słowa.
Wykonaj poniższe proste kroki, aby znaleźć wszystkie wirusy i inne złośliwe oprogramowanie czyhające na Twoim urządzeniu:
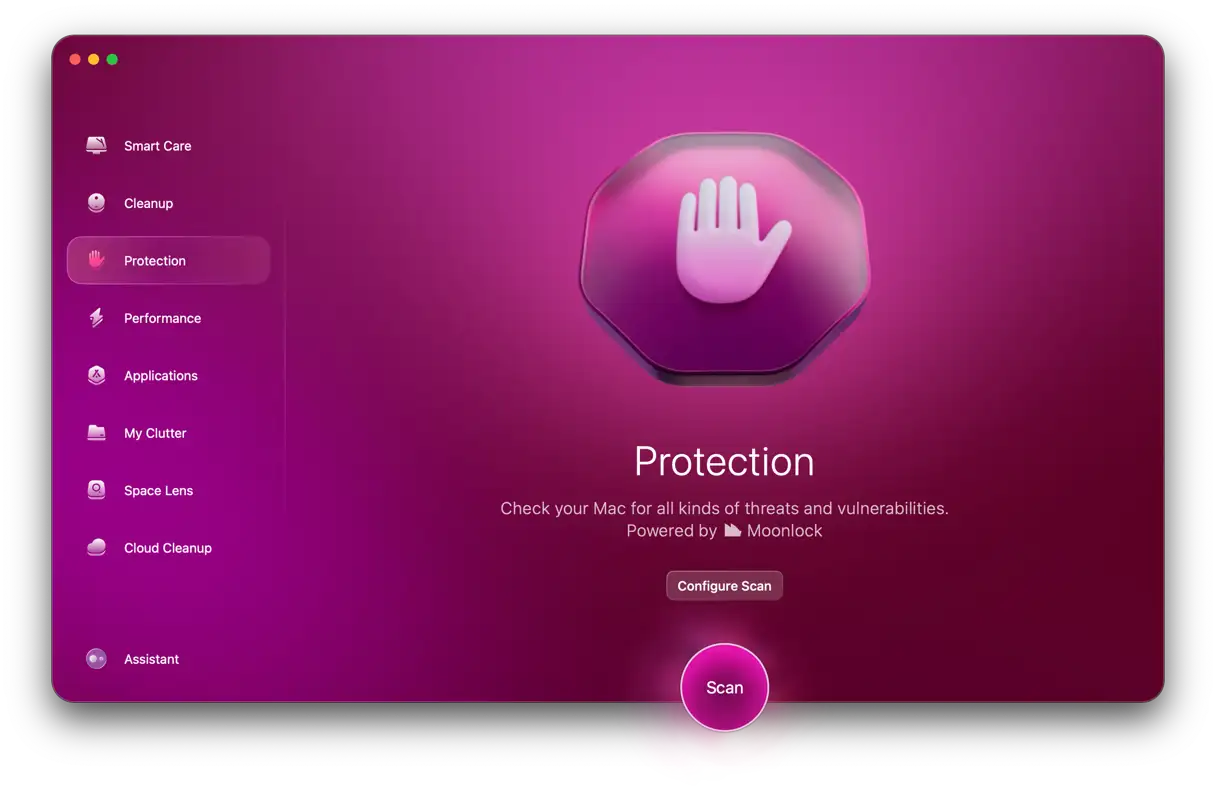
Na pasku bocznym po lewej stronie kliknij ikonę uniesionej dłoni (trzecia od góry). Spowoduje to otwarcie funkcji Ochrona.
Kliknij przycisk „Konfiguruj skanowanie”, aby skonfigurować ustawienia skanowania. Zaznacz wszystkie pola, a następnie zamknij ten ekran.
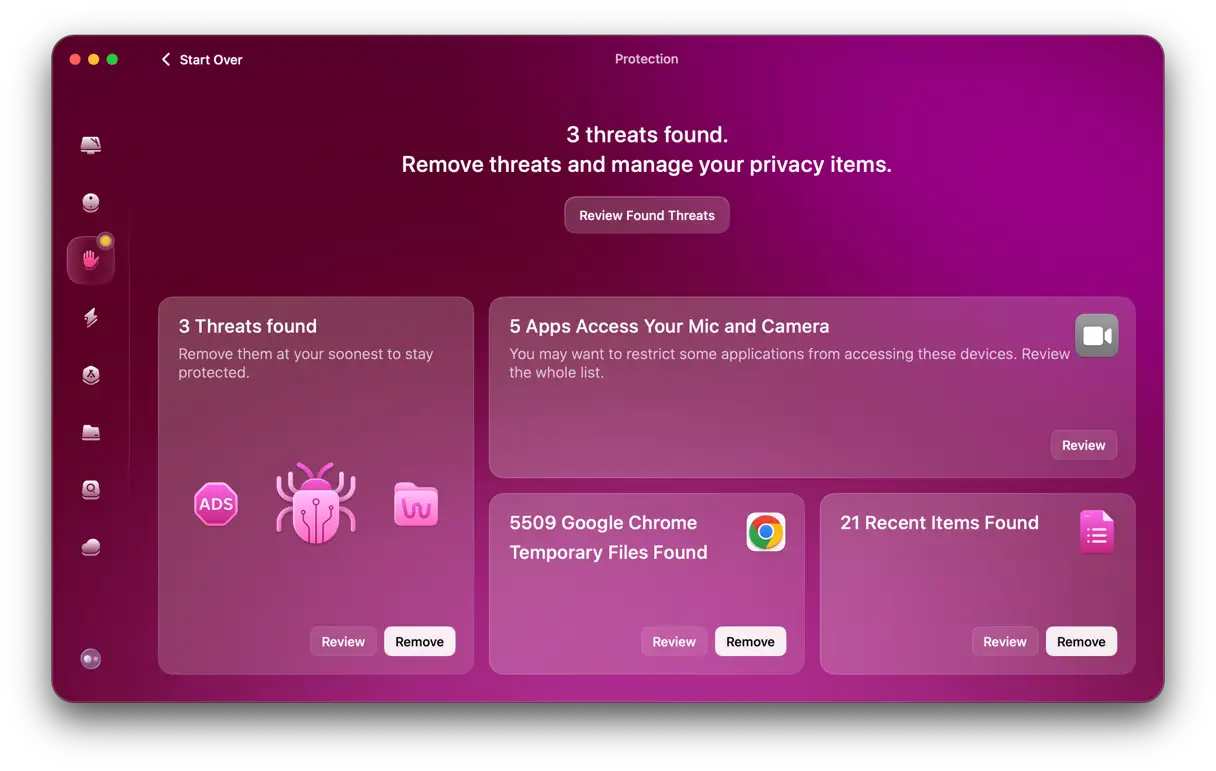
Teraz kliknij przycisk „Skanuj”, aby wysłać CleanMyMac na MacBooka. Przeszuka on wszystkie zainfekowane wirusem pliki i umieści je w folderze kwarantanny.
Po zakończeniu zaznacz wszystkie zainfekowane pliki i kliknij „Usuń”.
Teraz wybierz opcję „Wyczyść” na pasku bocznym po lewej stronie (nad funkcją Ochrona). Spowoduje to wykrycie i usunięcie wszystkich niepotrzebnych plików z urządzenia.
Największą zaletą CleanMyMac jest to, że posiada certyfikat Apple. Oznacza to, że jego kod jest oceniany jako bezpieczny, co czyni go niezawodnym programem.
CleanMyMac zawiera również narzędzie do skanowania w tle. Przeprowadza ono dogłębne skanowanie systemu, aby powiadomić Cię o podejrzanych procesach lub ukrytych zagrożeniach. Skanuje komputer Mac nawet wtedy, gdy CleanMyMac lub menu CleanMyMac są wyłączone, zapewniając najwyższy możliwy poziom ochrony.
Aby włączyć skanowanie w tle, wykonaj następujące czynności:
Otwórz menu CleanMyMac na pasku menu, a następnie otwórz Ustawienia.
Wybierz zakładkę „Ochrona”.
Upewnij się, że pole wyboru obok opcji „Skanuj w tle w poszukiwaniu zagrożeń” jest zaznaczone.
Tak, komputery Mac są podatne na wirusy i złośliwe oprogramowanie. Niestety, zdarza się to dość często – nawet częściej niż komputery z systemem Windows.




Możliwość dodawania komentarzy nie jest dostępna.